1. 若系统正在将 (1) 文件修改的结果写回磁盘时系统发生掉电,则对系统的影响相对较大。详情 ↗
- A.目录
- B.空闲块
- C.用户程序
- D.用户数据
1. 若系统正在将 (1) 文件修改的结果写回磁盘时系统发生掉电,则对系统的影响相对较大。详情 ↗
2. 采用三级模式结构的数据库系统中,如果对一个表创建聚篮索引,那么改变的是数据库的 (2) 。详情 ↗
3. 鸿蒙操作系统 (Harmony0S ) 为华为公司研制的一款自主版权的智能操作系统,它提出一套系统能 力、适配多种终端形态的分布式理念。以下关于鸿蒙操作系统的叙述中,以下关于讽蒙操作系统的叙 述中,不正确的是 (3) 。详情 ↗
4. AI芯片是当前人工智能技术发展的核心技术,其能力要支持训练和推理。通常,AI芯片的技术架 构包括(4) 等三种。详情 ↗
5. 数据资产的特征包括 (5) 。 @可增值 ”四可测试“图可共享 ”由可维护 。” 回可控制 @@可量化详情 ↗
6. 以下关于软件著作权产生时间的叙述中,正确的是 (6) 。详情 ↗
7. 以下存储器中,(7) 使用电容存储信息且需要周期性地进行刷新。详情 ↗
8. 编译器与解释器是语言翻译的两种基本形态,以下关于编译器工作方式及特点的叙述中,正确的 是 (8) 。详情 ↗
9. 以下关于三层C/S结构的叙述中,不正确的是 (9) 。详情 ↗
10. 软件开发的目标是开发出高质量的软件系统,这里的高质量不包括 (10) 。详情 ↗
11. 光纤信号经 10km线路传输后光功率下降到输入功率的 50%,只考虑光纤线路的衰减,则该光纤的 损耗系数为 (11) 。详情 ↗
12. 某信道采用 16 种码元传输数据,若信号的波特率为 4800 Baud,则信道数速率 (12) kb/s.详情 ↗
13. 接入网中常采用硬件设备+“虚拟拨号”来实现宽带接入,“虚拟拨号”通常采用的协议是 (13) 。详情 ↗
14. 以下关于IS-IS协议的描述中,错误的是(14)详情 ↗
15. TCP协议是 (15) 。详情 ↗
16. 路由信息中不包括 (16) 。详情 ↗
17. (17) 技术将网络的数据平面、控制平面和应用平面分离,能更好地实现网络的控制、安全、扩 展并降低成本。详情 ↗
18. 以下关于生成树协议 (STP) 的描述中,错误的是 (18) 。详情 ↗
19. (19) 定义了万兆以太网标准。详情 ↗
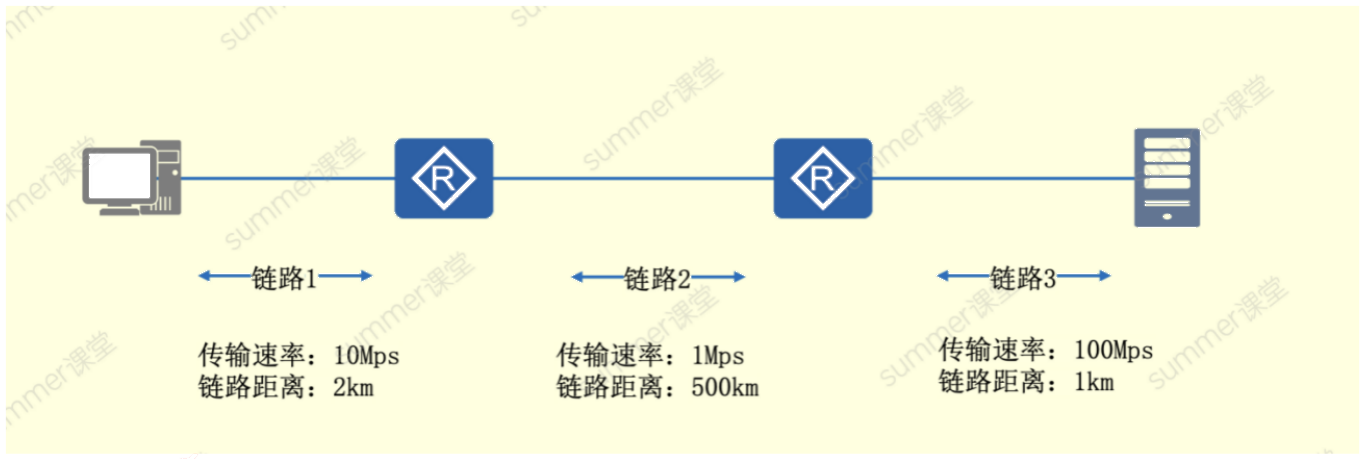
20. 如下图所示,假设分组长度为 16000 比特,每段链路的传播速率为 3*xl0m/s,只考虑传输延迟和 传播延迟,则端到端的总延迟为《20) Pb. 一链路!一一 一链路2一一 一链路3一 传输速率: 10Mps 传输速率: 1Mps 传输速率: 100Mps 链路距离, 2km 链路距离;, 500km 链路距离: lkm详情 ↗
21. 如果一个链路每秒发送 4000 “bi, BEC BR 8 个比特,则该采用TDM的链路数据传输速率为 (21) 。详情 ↗
22. PPP协议中用于识别网络层协议的是(22) 。详情 ↗
23. 在CSMAVCD中,同一个冲突域的主机连续经过 5 次冲突后,站点在 (23) 区间中随机选择一个 整数kK,则站点将等待 (24) 后重新进入CSMA。详情 ↗
24. 在CSMAVCD中,同一个冲突域的主机连续经过 5 次冲突后,站点在 (23) 区间中随机选择一个 整数kK,则站点将等待 (24) 后重新进入CSMA。详情 ↗
25. 以下关于执行MPLS转发中压标签 (PUSH) 操作设备的描述中,正确的是 (25)详情 ↗
26. 路由器RA上执行如下命令: [RA-GigabitEthernet0/0] ip address 192. 168.1.1 24 [RA-GigabitEthernet0/0] quit [RA] router id 2. 2.2.2 [RA] ospf 1 router-id 1.1.1.1 [RA-ospf-1] quit [RA] interface LoopBack 0 [RA-LoopBack0] ip address 3.3.3.3 32 从以上配置可以判断RA的OOSPF进程 1 的Router ID是 (26) 。详情 ↗
27. 如下图所示,假设客户机通过浏览器访问HTTP服务器试图获得一个Web网站,关联于URL的IP 地址在其本地没有缓存,假设客户机与本地DNS服务器之间的延迟为RTT_0=lms,客户机与HTTP服务器 之间的往返延迟为RTT_HTTP=32ms ,不考虑页面的传输延迟。若该Web页面只包含文字,则从用户点击 URL到浏览器完整页面所需要的总时间为27) ; 知客户机接着访问该服务器上另一个包含7 个图片 的Web页面,采用HTTP/1. 1,则上述时间为 (28) 。 HTTP服务器 = 2) = = qn 本地DNS服务器 客户机详情 ↗
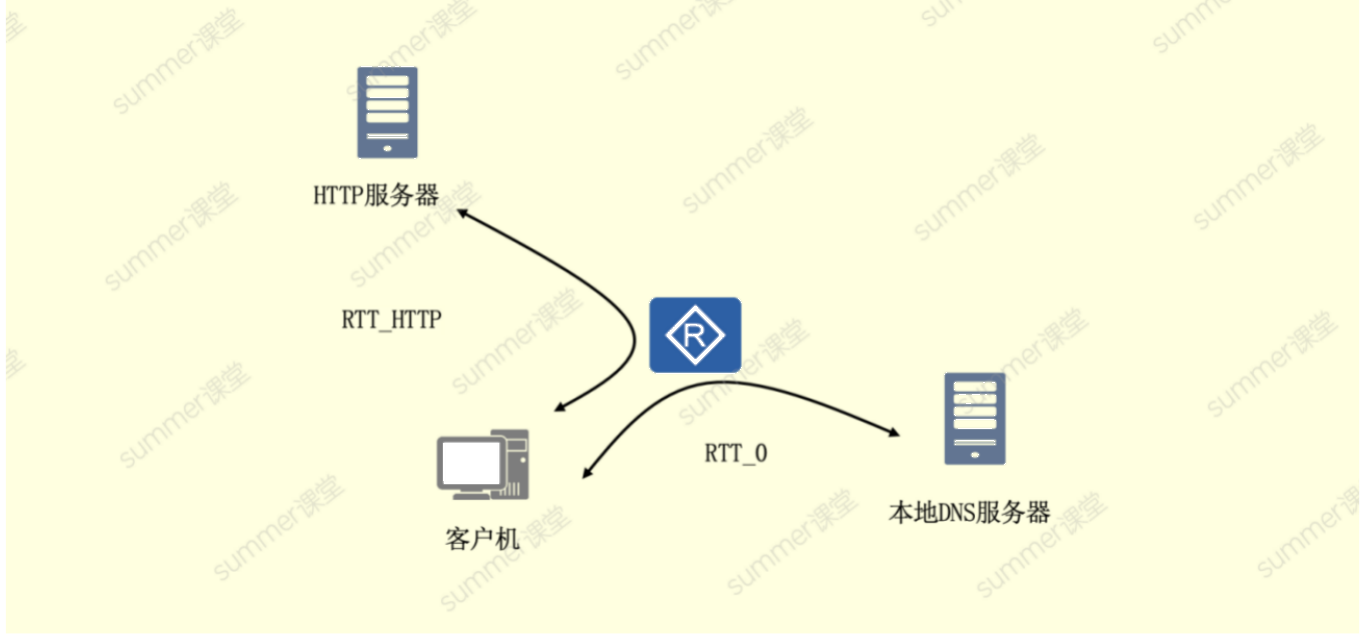
28. 如下图所示,假设客户机通过浏览器访问HTTP服务器试图获得一个Web网站,关联于URL的IP 地址在其本地没有缓存,假设客户机与本地DNS服务器之间的延迟为RTT_0=lms,客户机与HTTP服务器 之间的往返延迟为RTT_HTTP=32ms ,不考虑页面的传输延迟。若该Web页面只包含文字,则从用户点击 URL到浏览器完整页面所需要的总时间为27) ; 知客户机接着访问该服务器上另一个包含7 个图片 的Web页面,采用HTTP/1. 1,则上述时间为 (28) 。 HTTP服务器 = 2) = = qn 本地DNS服务器 客户机详情 ↗
29. 由某抓包工具捕获的若干帧如下图所示,以下关于以下帧的描述中错误的是(29)。详情 ↗
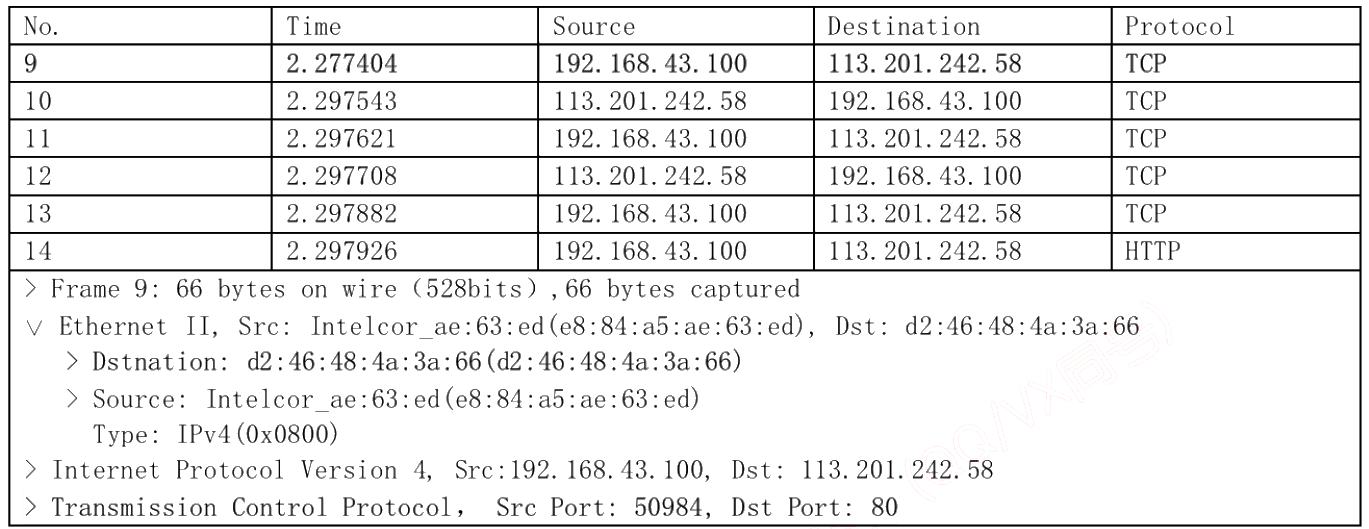
30. 下面三个关于0penFlow广义转发流表描述正确的是 (30) 。 eee Le Lee lee | | 来 * * * * * 51.6.0.8 * * * ? 缺一个图 pele le lee [ee Lele * * x “ a * * x * * * * port3详情 ↗
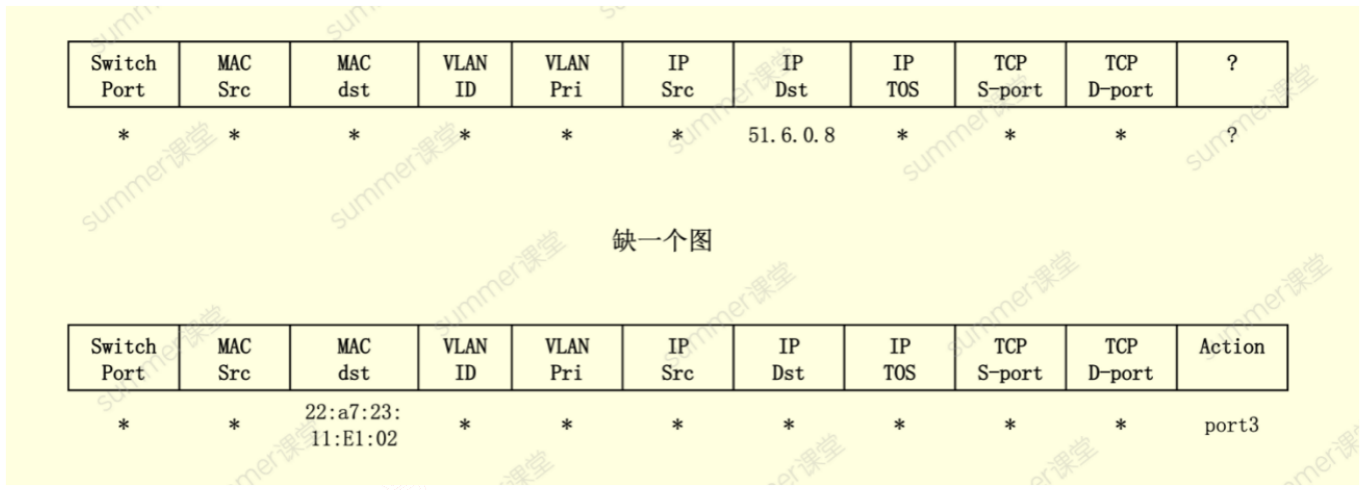
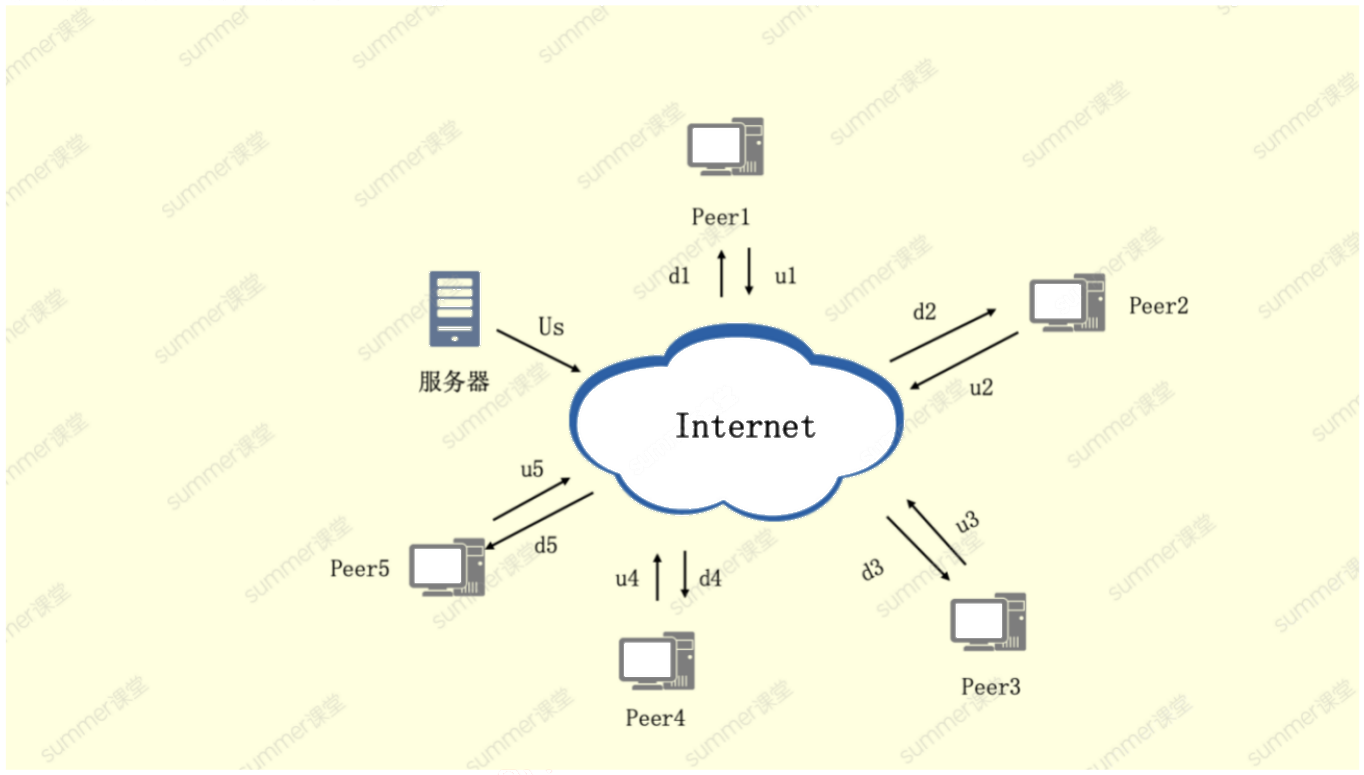
31. 如下图所示,假设服务器要分发一个 56比特的文件给 5 个对等体 (Peer ) ,服务器上传带宽Us为 54Mbps,5 个对等体的上传带宽分别为: ulj=19Mbps、u2=10Mbps、u3=19Mbps、u4=15Mbps、u5=10Mbps, 下载带分别为: dl=24Mbps、d2=24Mbps、d3=24Mbps、d4=27Mbps、d5=29Mbps。则采用C/S模式和P2P 模式传输最小时间分别是(31 ) 秒。 Peerl dl | ul = we | 一 peer2 服务器 tA u5 ZO \? d5 Peer5 u4 | | oa RN Lik Peer3 Peer4详情 ↗
32. 实用的拜占庭容错算法(Practical Byzantine Fault Tolerance) , 是一种重要的共识算法。 其中,拜占庭节点(可能出现拜占庭错误的节点或者恶意节点) 数量不超过 (32) ,系统中非拜占庭 节点之间即可达成共识。详情 ↗
33. 给定如下图所示的 3 个 16bit 字,则求得的 Internet Checksum 是(33)。 0110011001100000 0101010101010101 1000111100001100详情 ↗
34. 假定在一个CDMA系统中,两个发送方发送的信号进行赤加,发送方 1 和接收方 1 共享的码片序列 Ay (1,1,1,-1,1,-1,-1,-1) ,发送方2 和接收方 2 共享的码片序列为: (1,-1,1,1, 1,-1,1,1) 。假设发送方1 和发送方 2 发送的两个连续bit经过编码后的序列为: (2,0,2,0, 2,-2,0,0) 、 (0,-2,0,2,0,0,2,2) ,则接收方 1 接收到的两个连续bit应为 (34) 。详情 ↗
35. 如下图所示运行Dijkstra算法的路由协议在执行完毕后,路由器Z计算所得的最短路径表如下, 则可推测出链路a和链路b的费用值分别为《35) 。下表中,@D处应为 (36) 。 b V W Oy — 5 hy a 1 Ss tog U wv. X Y 从2出发的最短路径 a QR © es ee ; G详情 ↗
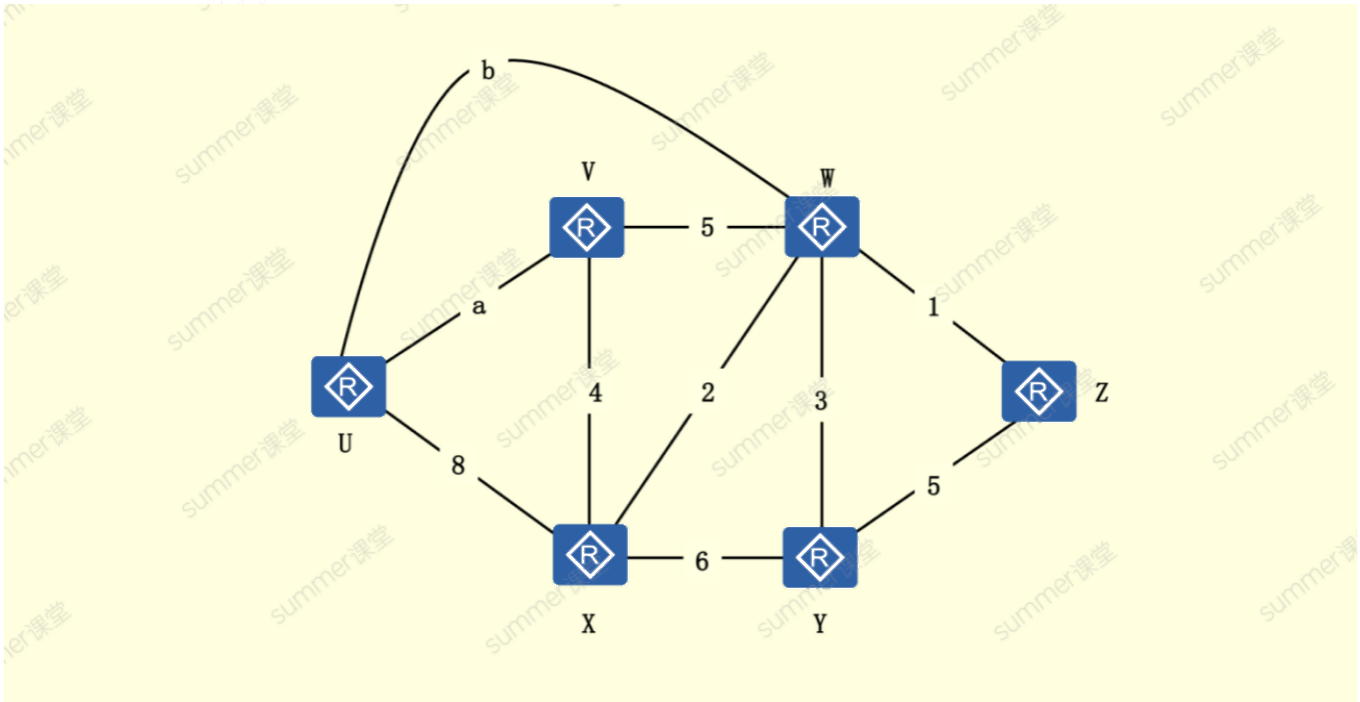
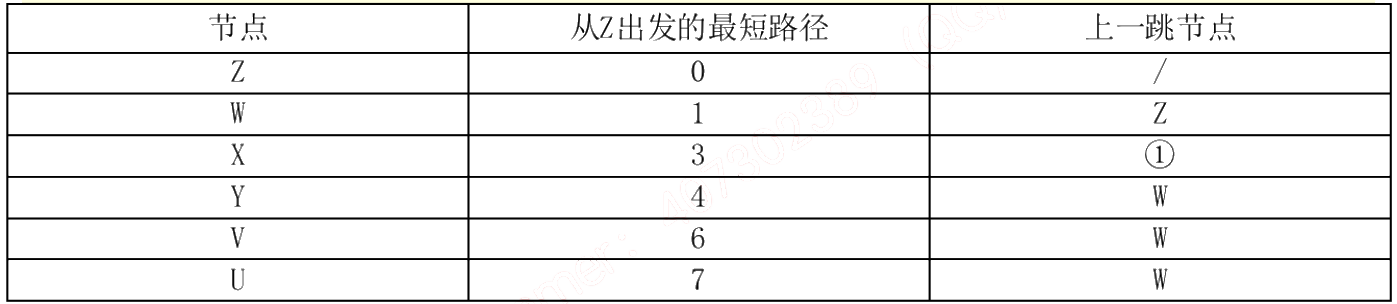
36. 如下图所示运行Dijkstra算法的路由协议在执行完毕后,路由器Z计算所得的最短路径表如下, 则可推测出链路a和链路b的费用值分别为《35) 。下表中,@D处应为 (36) 。 b V W Oy — 5 hy a 1 Ss tog U wv. X Y 从2出发的最短路径 a QR © es ee ; G详情 ↗
37. 高可用网络设计的核心目标是(37) 。详情 ↗
38. 以下措施中能够提高网络系统可扩展性的是 (38) 。 SO详情 ↗
39. 下列隧道技术中本身自带加密功能的是 (39) 。详情 ↗
40. 在STP协议中,在确定端口角色时,可能会用到BPDU中哪些参数 (40) 。详情 ↗
41. 路由器A与路由器B之间建立了BGP连接并互相学习到了路由,路由器B都使用缺省定时器。如果路 由器间链路拥塞,导致路由器A收不到路由器B的Keepalive消息,则 (41) 秒后,路由器A认为邻居失 效,并删除从路由器B学到的路由。详情 ↗
42. 下列路由协议中,属于IGP且采用链路状态算法的是 (42) 。详情 ↗
43. 以下关于CA为用户颁发的证书的描述中,正确的是 (43) 。详情 ↗
44. IPSec的两个基本协议是AH和ESP,下面不属于AH协议的是 (44) 。详情 ↗
45. 以下关于EFS (Encrypting File System) 的描述中,错误的是 (45) 。详情 ↗
46. 一个可用的数字签名系统需满足签名是可信的、不可伪造、不可否认、 (46) 。详情 ↗
47. SSL的子协议主要有记录协议、 (47) ,其中 48) 用于产生会话状态的密码参数,协商加密 算法及密钥等。详情 ↗
48. SSL的子协议主要有记录协议、 (47) ,其中 48) 用于产生会话状态的密码参数,协商加密 算法及密钥等。详情 ↗
49. 供电安全是系统安全中最基础的一个环节,通常包括机房网络设备供电、机房辅助设备供电和其 他供电三个系统,下面由机房辅助系统供电的是 (49) 。详情 ↗
50. 网络效率的计算公式为效率=( (帧长-《(帧头+帧尾) ) /帧长)》 X100%,以太网的网络效率最小 是 (50) 。详情 ↗
51. 下列测试指标中,可用于光纤的指标是 C51) , (52) 设备可用于测试光的损耗。详情 ↗
52. 下列测试指标中,可用于光纤的指标是 C51) , (52) 设备可用于测试光的损耗。详情 ↗
53. 在BGP路由协议中,用于建立邻居关系的是 (53) 报文。详情 ↗
54. IPv6 定义了多种单播地址,表示环回地址的是(54) ,表示本地链路单播地址的是 (55) 。详情 ↗
55. IPv6 定义了多种单播地址,表示环回地址的是(54) ,表示本地链路单播地址的是 (55) 。详情 ↗
56. 在EPON应用中,如果用户端的家庭网关或者交换机是运营商提供并统一进行VLAN管理的,那么在 UNI端口上VLAN操作模式应该配置为56) 。详情 ↗
57. 对于一个光节点覆盖 1000 户的 860MHz HFC网络,采用 64QAM调制方式时,网络带宽全部用于点 对点的业务,则户均带宽为 (57) 。详情 ↗
58. 2C#NLSWA, SWRI TPS AS GZF FIED A PE PR EE i, Ec LAE A FP OAC: [SWA] interface GigabitEthernet 1/0/1 [SWA-GigabitEthernet1/0/1] gvrp [SWA-GigabitEthernet1/0/1] port link-type trunk [SWA-GigabitEthernet1/0/1] port trunk permit vlan 1 10 [SWA] interface GigabitEthernet 1/0/2 [SWA-GigabitEthernet1/0/2] port link-type trunk [SWA-GigabitEthernet1/0/2] port trunk permit vlan 1 10 若在SWA交换机上开启MSTP,则下列描述正确的是 58) 。详情 ↗
59. 以下关于软件定义光网络SDON的描述错误的是 (59) 。详情 ↗
60. 以下关于存储形态和架构的描述中,错误的是(60 )详情 ↗
61. 硬盘做RAID,读写性能最高的是 61) 。详情 ↗
62. NB-IoT的特点包括 (62) 。 CDNB-IoT聚焦小数据量、小速率应用,NB-IoT设备功耗可以做到非常小 GONB-IoT射频和天线可以复用己有网络,减少投资 CONB-IoT室内履盖能力强,比LTE提升 20dB增益,提升了履盖区域的能力 GONB-IoT可以比现有无线技术提供更大的接入数详情 ↗
63. 在IEEE 802.11b标准中使用了扩频通信技术是 (63)详情 ↗
64. 下列命令片段用于配置(64)功能。 <Huawei> system-view [Huawei]interface ethernet 2/0/0 [Huawei-Ethernet2/0/0]mirror to observe-port inbound详情 ↗
65. 在交换机上通过(65)查看到下图所示信息,其中 State 字段的 FULL 含义是(66)。详情 ↗
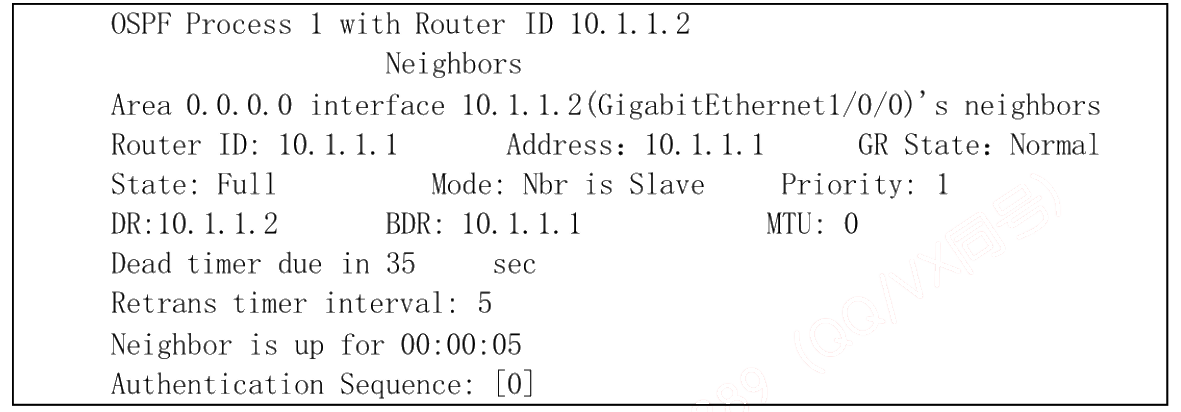
66. 在交换机上通过(65)查看到下图所示信息,其中 State 字段的 FULL 含义是(66)。详情 ↗
67. 网络管理员小王在例行巡查时,发现某存储系统的 5 号磁盘指示灯为红色,造成红色指示灯 亮的主要原因可能是 (67) 应该采取 (68) 措施处置。详情 ↗
68. 网络管理员小王在例行巡查时,发现某存储系统的 5 号磁盘指示灯为红色,造成红色指示灯 亮的主要原因可能是 (67) 应该采取 (68) 措施处置。详情 ↗
69. 某培训教室安装有 120 台终端电脑和 3 台 48 口千兆以太网交换机,3 台交换机依次级联,终端电 脑通过 5 类非屏蔽双线连接交换机,骏线和电源线共用防静电地板下的线槽从机柜敷设到各终端 电脑处。安装完成后培训教室内的电脑相互ping测试,发现时有丢包现象,丢包率约 1]%一2%,造成该 现象的原因可能是 (69) 。详情 ↗
70. 小张为A公司承建的某大学新校区的网络建设项目的负责人,B公司以较低价格获得该项目所有网 络设备供应权,设备采购合同约定B公司设备到场后, 公司一次性支付设备款项。项目试运行后,网 络系统故障不断,无法达到项目要求,A公司又更换部分设备后,才基本解决问题。经过估算,该项 目最终利润可能是负值,没有达到预计经济目标。 造成该结果的主要原因是 (70) 。详情 ↗
71. An advanced persistent threat (APT) is a covert (71) attack on a computer network where the attacker gains and maintains (72) access to the targeted network and remains undetected for a significant period. An APT is a sophisticated, long-term and (73) attack, usually orchestrated by nation-state groups, or well-organized criminal enterprises. During the time between infection and remediation the hacker will often monitor, intercept, and relay information and sensitive data. The intention of an APT is usually to (74) or steal data rather than cause a network outage, denial of service or infect systems with malware. APTs often use social engineering tactics or exploit security (75) in networks, applications or files to plant malware on target systems. A successful advanced persistent threat can be extremely effective and beneficial to the attacker.详情 ↗
72. An advanced persistent threat (APT) is a covert (71) attack on a computer network where the attacker gains and maintains (72) access to the targeted network and remains undetected for a significant period. An APT is a sophisticated, long-term and (73) attack, usually orchestrated by nation-state groups, or well-organized criminal enterprises. During the time between infection and remediation the hacker will often monitor, intercept, and relay information and sensitive data. The intention of an APT is usually to (74) or steal data rather than cause a network outage, denial of service or infect systems with malware. APTs often use social engineering tactics or exploit security (75) in networks, applications or files to plant malware on target systems. A successful advanced persistent threat can be extremely effective and beneficial to the attacker.详情 ↗
73. An advanced persistent threat (APT) is a covert (71) attack on a computer network where the attacker gains and maintains (72) access to the targeted network and remains undetected for a significant period. An APT is a sophisticated, long-term and (73) attack, usually orchestrated by nation-state groups, or well-organized criminal enterprises. During the time between infection and remediation the hacker will often monitor, intercept, and relay information and sensitive data. The intention of an APT is usually to (74) or steal data rather than cause a network outage, denial of service or infect systems with malware. APTs often use social engineering tactics or exploit security (75) in networks, applications or files to plant malware on target systems. A successful advanced persistent threat can be extremely effective and beneficial to the attacker.详情 ↗
74. An advanced persistent threat (APT) is a covert (71) attack on a computer network where the attacker gains and maintains (72) access to the targeted network and remains undetected for a significant period. An APT is a sophisticated, long-term and (73) attack, usually orchestrated by nation-state groups, or well-organized criminal enterprises. During the time between infection and remediation the hacker will often monitor, intercept, and relay information and sensitive data. The intention of an APT is usually to (74) or steal data rather than cause a network outage, denial of service or infect systems with malware. APTs often use social engineering tactics or exploit security (75) in networks, applications or files to plant malware on target systems. A successful advanced persistent threat can be extremely effective and beneficial to the attacker.详情 ↗
75. An advanced persistent threat (APT) is a covert (71) attack on a computer network where the attacker gains and maintains (72) access to the targeted network and remains undetected for a significant period. An APT is a sophisticated, long-term and (73) attack, usually orchestrated by nation-state groups, or well-organized criminal enterprises. During the time between infection and remediation the hacker will often monitor, intercept, and relay information and sensitive data. The intention of an APT is usually to (74) or steal data rather than cause a network outage, denial of service or infect systems with malware. APTs often use social engineering tactics or exploit security (75) in networks, applications or files to plant malware on target systems. A successful advanced persistent threat can be extremely effective and beneficial to the attacker.详情 ↗