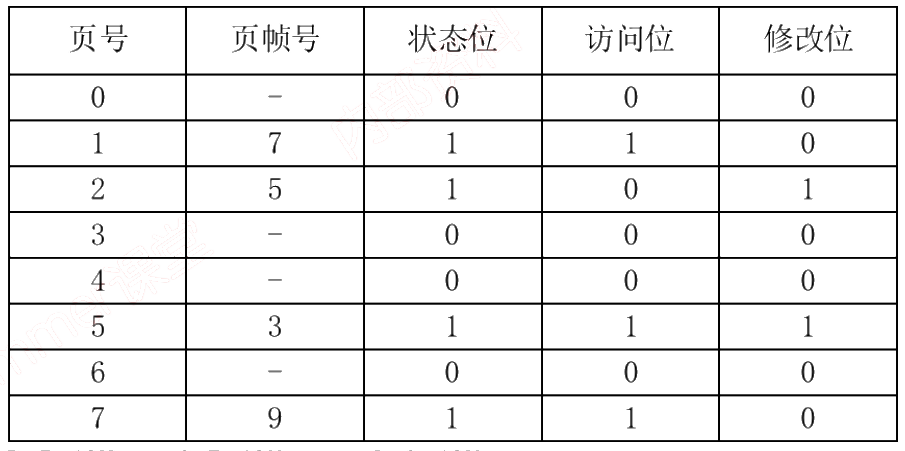
1. 进程P有 8 个页面,页号分别为 0-7,页面大小为 长,假设系统给进程P 分配了 4个存储块P, 进程 P 的页面变换表如下所示。表中状态位等于1 和 0 分别表示页面在内存和不在内存。若进程P 要 访问的逻辑地址为十六进制 5148H,则该地址经过变换后,其物理地址应为十六进制 (1) ;如果进程 P 要访问的页面 6 不在内存,那么应该淘汰页号为(2) 的页面。 J oo | -0 | o | o | [1 [5 [3 14 - {| o | o 0 | pF 6 | - {| o | o | o | a详情 ↗
- A.3148H =
- B.5148H ~—s
- C.. 7148H
- D.9148H
2. 进程P有 8 个页面,页号分别为 0-7,页面大小为 长,假设系统给进程P 分配了 4个存储块P, 进程 P 的页面变换表如下所示。表中状态位等于1 和 0 分别表示页面在内存和不在内存。若进程P 要 访问的逻辑地址为十六进制 5148H,则该地址经过变换后,其物理地址应为十六进制 (1) ;如果进程 P 要访问的页面 6 不在内存,那么应该淘汰页号为(2) 的页面。 J oo | -0 | o | o | [1 [5 [3 14 - {| o | o 0 | pF 6 | - {| o | o | o | a详情 ↗
3. 数据库的安全机制中,通过提供(3) 供第三方开发人员调用进行数据更新,从而保证数据库的关 系模式不被第三方所获取。详情 ↗
4. 信息系统规划方法中,关键成功因素法是通过对关键成功因素的识别,找出实现目标所需要的 关键信息集合,从而确定系统开发的4) ,关键成功因素来源于组织的目标,通过组织的目标分解 和关键成功因素识别、 (5) 识别,一直到产生数据字典。详情 ↗
5. 信息系统规划方法中,关键成功因素法是通过对关键成功因素的识别,找出实现目标所需要的 关键信息集合,从而确定系统开发的4) ,关键成功因素来源于组织的目标,通过组织的目标分解 和关键成功因素识别、 (5) 识别,一直到产生数据字典。详情 ↗
6. 软件概要设计将软件需求转化为《6) 和软件的7) 。详情 ↗
7. 软件概要设计将软件需求转化为《6) 和软件的7) 。详情 ↗
8. 软件性能测试有多种不同类型测试方法,其中 (8) 用于测试在系统资源特别少的情况下考查软 件系统运行情况;(9) 用于测试系统可处理的同时在线的最大用户数量。详情 ↗
9. 软件性能测试有多种不同类型测试方法,其中 (8) 用于测试在系统资源特别少的情况下考查软 件系统运行情况;(9) 用于测试系统可处理的同时在线的最大用户数量。详情 ↗
10. 著作权中, (10) 的保护期不受期限。详情 ↗
11. 在HFC网络中,Internet 接入采用的复用技术是 (11) ,其中下行信道不包括 (12) 。 C11) A.FDM B. TDM C. CDM D. STDM详情 ↗
- A.时隙请求
- B.时隙授权
- C.电视信号数据
- D.应用数据
12. 在HFC网络中,Internet 接入采用的复用技术是 (11) ,其中下行信道不包括 (12) 。 C11) A.FDM B. TDM C. CDM D. STDM详情 ↗
- A.时隙请求
- B.时隙授权
- C.电视信号数据
- D.应用数据
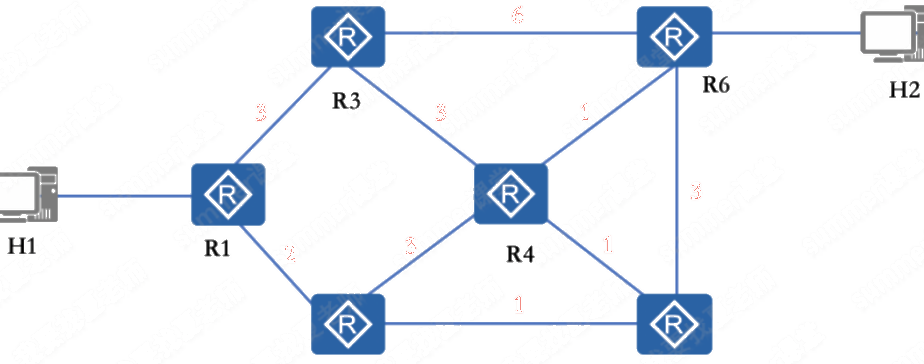
13. 在下图所示的采用“存储-转发”方式分组的交换网络中,所有链路的数据传输速度为 100Mbps,传输的分组大小为 1500 字节,分组首部大小为 20 字节,路由器之间的链路代价为路由器 接口输出队列中排队的分组个数。主机Hl 向主机 H2 发送一个大小为 296000 字节的文件,在不考虑 网络层以上层的封装,链路层封装,分组拆装时间和传播延迟的情况下,若路由器均运行 RIP 协议, 从HIl 发送到 到 接收完为止,需要的时间至少是 (13) ms,若路由器均运行 OSPF 协议,需要的时间 至少是 (14) ms. ® gr 令 a R6 H2 Ii © © 3 R2 R5详情 ↗
- A.24
- B.24.6
- C.24.72
- D.25. 08
14. 在下图所示的采用“存储-转发”方式分组的交换网络中,所有链路的数据传输速度为 100Mbps,传输的分组大小为 1500 字节,分组首部大小为 20 字节,路由器之间的链路代价为路由器 接口输出队列中排队的分组个数。主机Hl 向主机 H2 发送一个大小为 296000 字节的文件,在不考虑 网络层以上层的封装,链路层封装,分组拆装时间和传播延迟的情况下,若路由器均运行 RIP 协议, 从HIl 发送到 到 接收完为止,需要的时间至少是 (13) ms,若路由器均运行 OSPF 协议,需要的时间 至少是 (14) ms. ® gr 令 a R6 H2 Ii © © 3 R2 R5详情 ↗
- A.24
- B.24.6
- C.24.72
- D.25. 08
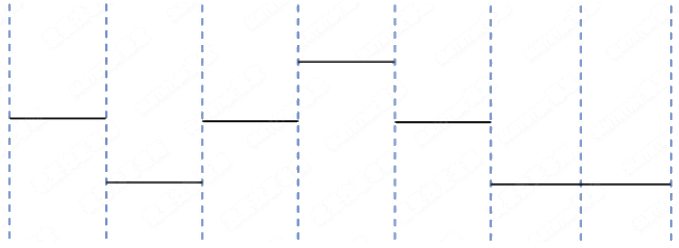
15. 下图是采用 LOOBASE-TX 编码收到的信号,接收到的数据可能是(15) ,这一串数据前一比特 的信号电压为 (16) 。 |详情 ↗
- A.0111110
- B.100001 “(0101011 —_-
- C.负电压
- D.0000001 . .
16. 下图是采用 LOOBASE-TX 编码收到的信号,接收到的数据可能是(15) ,这一串数据前一比特 的信号电压为 (16) 。 |详情 ↗
- A.0111110
- B.100001 “(0101011 —_-
- C.负电压
- D.0000001 . .
17. HDLC #2 (17) 。详情 ↗
- A.面向字节的同步传输链路层协议
- B.面向字节的异步传输链路层协议
- C.面向比特的同步传输链路层协议
- D.面向比特的异步传输链路层协议
18. IEEE802. 3z 定义了千兆以太网标准,其物理层采用的编码技术为(18) 。在最大段长为 20米 的室内设备之间,较为合理的方案为 9).详情 ↗
- A.MLT-3
- B.8B6T
- C.4B5B 或8B10B
- D.Manchester
19. IEEE802. 3z 定义了千兆以太网标准,其物理层采用的编码技术为(18) 。在最大段长为 20米 的室内设备之间,较为合理的方案为 9).详情 ↗
- A.1000Base-T
- B.1000Base-CX
- C.1000Base-SX
- D.1000Base-LX
20. 在进行域名解析的过程中,若由授权域名服务器给客户本地传回解析结果,表明 (20) 。详情 ↗
- A.主域名服务器、转发域名服务器均采用了和迭代算法
- B.主域名服务器、转发域名服务器均采用了递归算法
- C.根域名服务器、授权域名服务器均采用了和迭代算法
- D.根域名服务器、授权域名服务器均采用了递归算法
21. 若要获取某个域的授权域名服务器的地址,应查询该域的(21) 记录。详情 ↗
22. 以下关于DHCP 服务器租约的说法中,正确的是 (22) 。详情 ↗
- A.当租约期过了 50%时,客户端更新租约期
- B.当租约期过了 80%时,客户端更新租约期
- C.当租约期过了 87. 5%时,客户端更新租约期 ”
- D.:当租约期到期后,客户端更新租约期
23. 当TCP 一端发起连接建立请求后,若没有收到对方的应答,状态的跳变为 (23) 。详情 ↗
- A.SYNSENT>CLOSED 。
- B.TIMEWAIT-~CLOSED
- C.SYNSENT>LISTEN _
- D.ESTABLISHED-~FINWAIT
24. IPv4 报文的最大长度为(24) 字节。详情 ↗
- A.1500
- B.1518
- C.10000
- D.65535
25. 47 TCP 最大段长为 1000 字节,在建立连接后慢启动,第 1 轮次发送了 1 个段并收到了应答,应 答报文中 window 字段为 5000 字节,此时还能发送 (25) 字节。详情 ↗
26. 下列 DHCP 报文中,由客户端发送给 DHCP 服务器的是 (26) 。详情 ↗
- A.DhcpDecline
- B.DhcpOffer
- C.DhcpAck
- D.DhcpNack
27. (HA ping 命令连接目的主机,收到连接不通报文。此时 ping 命令使用的是 ICMP 的 (27) 报文。详情 ↗
- A.IP 参数问题 ”
- B.回声请求与响应
- C.目的主机不可达
- D.目的网络不可
28. IP 数据报的分段和重装配要用到报文头部的标识符、数据长度、段偏置值和XM标志等四个字 段,其中 (28) 的作用是指示每一分段在原报文中的位置,(29) 字段的作用是表明是否还有后续分 组。详情 ↗
29. IP 数据报的分段和重装配要用到报文头部的标识符、数据长度、段偏置值和XM标志等四个字 段,其中 (28) 的作用是指示每一分段在原报文中的位置,(29) 字段的作用是表明是否还有后续分 组。详情 ↗
30. 使用RAID5,3 块 300G 的磁盘获得的存储容量为(30) 。详情 ↗
31. 默认网关地址是 61. 115. 15. 33/28,下列选项中属于该子网主机地址的是 (31) 。详情 ↗
- A.61. 115. 15. 32
- B.61. 115. 15. 40
- C.61. 115. 15. 47
- D.61. 115. 15. 55
32. 家用无线路由器开启 DHCP 服务,可使用的地址池为(32) 。详情 ↗
- A.192. 168. 0. 1>192. 168. 0. 128
- B.169. 254. 0. 1169. 254. 0. 255
- C.127. 0. 0. 17127. 0. 0. 128
- D.224. 115. 5. 1°224. 115. 5. 128
33. 某公司的网络地址为 10. 10. 1. 0,每个子网最多 1000 台主机,则适用的子网掩码是(33) 。详情 ↗
- A.255. 255. 252. 0
- B.255. 255. 254. 0
- C.255. 255. 255. 0
- D.255. 255. 255. 128
34. 下列地址中,既可作为源地址又可作为目的地址的是 (34) 。详情 ↗
- A.0.0.0.0
- B.127. 0.0.1
- C.10. 255. 255. 255
- D.202. 117. 115. 255
35. 在 IPv6 首部中有一个“下一头部”字段,若 IPv6 分组没有扩展首部,则其“下一头部”字段中 的值为 (35) 。详情 ↗
- A.TCP BK UDP
- B.IPv6
- C.逐跳选项首部
- D.空
36. ICMP 的协议数据单元封装在 (36) “PPR: RIP 路由协议数据单元封装在 (37) 中传送。详情 ↗
- A.以太帧
- B.IP 数据报
- C.TCP 段
- D.UDP 段
37. ICMP 的协议数据单元封装在 (36) “PPR: RIP 路由协议数据单元封装在 (37) 中传送。详情 ↗
- A.以太帧
- B.IP 数据报
- C.TCP 段
- D.UDP 段
38. 以太网的最大帧长为 1518 字节,每个数据帧前面有 8 SSA SEE BE, WTR 9. 6us。若采 FA TCP/IP 网络传输 14600 字节的应用层数据,采用 100BASE-TX 网络,需要的最短时间为 (38) 。详情 ↗
- A.1. 32ms
- B.13. 2ms
- C.2. 63ms
- D.26. 3ms
39. 在 IPv6 定义了多种单播地址,表示环回地址的是 (39) 。详情 ↗
- A.::/128
- B.:21/128 —
- C.FE80::/10
- D.FD00::/8
40. VoIP 通信采用的实时传输技术是 (40) 。详情 ↗
- A.RTP
- B.RSVP
- C.G. 729/G. 723
- D.H. 323
41. 下列安全协议中属于应用层安全协议的是 (41) 。详情 ↗
- A.IPSec
- B.L2TP
- C.PAP
- D.HTTPS
42. FAP A ZE CA 申请了自己的数字证书1,下面的描述中正确的是 (42) 。详情 ↗
- A.证书中包含A 的私钥,其他用户可使用 CA 的公钥验证证书真伪
- B.证书中包含 CA 的公钥,其他用户可使用A 的公钥验证证书真伪
- C.证书中包含 CA 的私钥,其他用户可使用A 的公钥验证证书真伪
- D.证书中包含A 的公钥,其他用户可使用 CA 的公钥验证证书真伪
43. 数字签名首先要生成消息摘要,采用的算法为 (43) ,摘要长度为 (44) 位。详情 ↗
44. 数字签名首先要生成消息摘要,采用的算法为 (43) ,摘要长度为 (44) 位。详情 ↗
45. 下面关于第三方认证的服务说法中,正确的是 (45) 。详情 ↗
- A.Kerberos 认证服务中保存数字证书的服务器叫 CA
- B.Kerberos 和PKI 是第三方认证服务的两种体制
- C.Kerberos 认证服务中用户首先向 CA 申请初始票据
- D.Kerberos 的中文全称是“公钥基础设施”
46. SSL 的子协议主要有记录协议、 (46) ,其中 (47) 用于产生会话状态的密码参数、协商加密 HERBS详情 ↗
- A.AH 协议和 ESP 协议
- B.AH 协议和握手协议
- C.警告协议和握手协议
- D.警告协议和 ESP 协议
47. SSL 的子协议主要有记录协议、 (46) ,其中 (47) 用于产生会话状态的密码参数、协商加密 HERBS详情 ↗
- A.AH协议
- B.握手协议
- C.警告协议
- D.ESP协议
48. 提高网络的可用性可以采取的措施是 (48) 。详情 ↗
49. 路由器收到一个 了数据报,在对其首部校验后发现存在错误,该路由器有可能采取的动作是 (49) 。详情 ↗
- A.纠正该数据报错误
- B.转发该数据报
- C.丢弃该数据报
- D.通知目的主机数据报出错
50. 某 web 网站使用 SSL 协议,该网站域名是 www. abc. edu. cn,用户访问该网站使用的URL 是 (50) 。详情 ↗
- A.http://www. abc. edu. cn
- B.https: //www. abc. edu. cn
- C.rtsp://www. abc. edu. cn
- D.mns: //www. abe. edu. cn
51. 下列选项中,不属于五阶段网络开发过程的是 (51) 。详情 ↗
- A.通讯规范分析
- B.物理网络规划
- C.安装和维护
- D.监测及性能优化
52. 网络需求分析是网络开发过程的起始阶段,收集用户需求最常用的方式不包括 (52) 。详情 ↗
- A.观察和问卷调查
- B.-开发人员头脑风暴
- C.集中访谈
- D.采访关键人物
53. 可用性是网络管理中的一项重要指标假定一个双链路并联系统,每条链路可用性均为0.9; 主机 业务的峰值时段占整个工作时间的 60%,一条链路只能处理总业务量的 80%,需要两条链路同时工作 方能处理全部请求,非峰值时段约占整个工作时间的 40%,只需一条链路工作即可处理全部业务。整 个系统的平均可用性为 (53) 。详情 ↗
- A.0.9431
- B.0. 8962
- C.0. 9684
- D.0. 9861
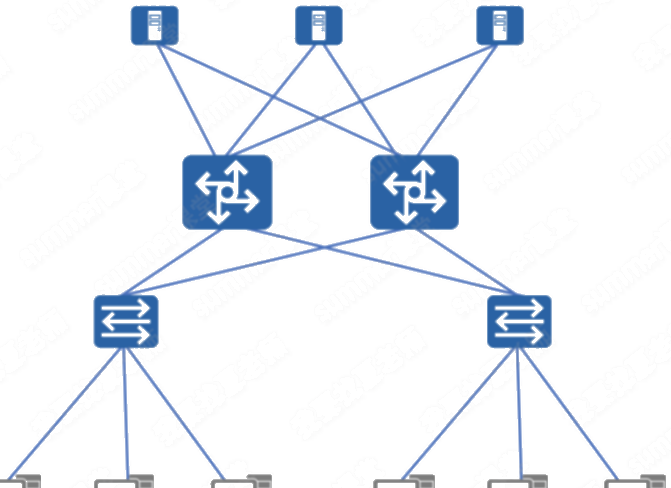
54. 为了保证网络拓扑结构的可靠性,某单位构建了一个双核心局域网络,网络结构如下图所示。 对于单核心和双核心局域网络结构,下列描述中错误的是 (54) 。双核心局域网网络结构通过设置双 重核心交换机来满足同络的可靠性需求,冗余设计避免了单点失效导致的应用失效,下关于双核心局 域网网络结构的描述中错误的是 55) 。 i i “A Ss = [is Cle Ca [li Cie Cah C54) A. 单核心局域网络核心交机单点故障容易导致整网失效 B. 双核心局城网络在路由层面可以实现无颖热切换 C. 单核心局域网网络结构中桌面用户访问服务器效率更高 D. 双核心局域网网络结构中桌面用户访问服务器可靠性更高详情 ↗
- A.双链路能力相同时,在核心交换机上可以运行负载均衡协议均衡流量
- B.双链路能力不同时,在核心交换机上可以运行策略路由机制分担流量
- C.负载分担通过并行链路提供流量分担提高了网络的性能
- D.负载分担通过并行链路提供流量分担提高了服务器的性能
55. 为了保证网络拓扑结构的可靠性,某单位构建了一个双核心局域网络,网络结构如下图所示。 对于单核心和双核心局域网络结构,下列描述中错误的是 (54) 。双核心局域网网络结构通过设置双 重核心交换机来满足同络的可靠性需求,冗余设计避免了单点失效导致的应用失效,下关于双核心局 域网网络结构的描述中错误的是 55) 。 i i “A Ss = [is Cle Ca [li Cie Cah C54) A. 单核心局域网络核心交机单点故障容易导致整网失效 B. 双核心局城网络在路由层面可以实现无颖热切换 C. 单核心局域网网络结构中桌面用户访问服务器效率更高 D. 双核心局域网网络结构中桌面用户访问服务器可靠性更高详情 ↗
- A.双链路能力相同时,在核心交换机上可以运行负载均衡协议均衡流量
- B.双链路能力不同时,在核心交换机上可以运行策略路由机制分担流量
- C.负载分担通过并行链路提供流量分担提高了网络的性能
- D.负载分担通过并行链路提供流量分担提高了服务器的性能
56. 某高校全面进行无线校园建设,要求实现室内外无线网络全覆盖,可以通过无线网访问所有 校内资源,非本校师生不允许自由接入。在室外无线网络建设过程中,宣采用的供电方式是 (56) , 本校师生接入无线网络的设备 IP 分配方式宣采用 (57) 对无线接入用户进行身份认证,只允许在学 校备案过的设备接入无线网络,宣采用的认证方式是58) 。详情 ↗
- A.太阳能供电
- B.地下埋设专用供电电缆
- C.高空如设专用供电电缆
- D.以POE 方式供电
57. 某高校全面进行无线校园建设,要求实现室内外无线网络全覆盖,可以通过无线网访问所有 校内资源,非本校师生不允许自由接入。在室外无线网络建设过程中,宣采用的供电方式是 (56) , 本校师生接入无线网络的设备 IP 分配方式宣采用 (57) 对无线接入用户进行身份认证,只允许在学 校备案过的设备接入无线网络,宣采用的认证方式是58) 。详情 ↗
- A.DHCP 自动分配
- B.DHCP 动态分配
- C.DHCP 手动分配
- D.设置静态 IP
58. 某高校全面进行无线校园建设,要求实现室内外无线网络全覆盖,可以通过无线网访问所有 校内资源,非本校师生不允许自由接入。在室外无线网络建设过程中,宣采用的供电方式是 (56) , 本校师生接入无线网络的设备 IP 分配方式宣采用 (57) 对无线接入用户进行身份认证,只允许在学 校备案过的设备接入无线网络,宣采用的认证方式是58) 。详情 ↗
- A.通过 MAC 地址认证
- B.通过 IP 地址认证
- C.通过用户名与密码认证
- D.通过用户物理位置认证
59. 在五阶段网络开发工程中,网络技术选型和网络可扩充性能的确定是在 (59) 阶段。详情 ↗
- A.需求分析
- B.导辑网络设计
- C.物理网络设计
- D.通信规范设计
60. 按照 IEEE802. 3 标准,以太帧的最大传输效率为 (60) 。详情 ↗
- A.50%
- B.87. 5%
- C.90. 5%
- D.98. 8%
61. 光纤本身的缺陷,如制作工艺和石英玻璃材料的不均匀造成信号在光纤中传输时产生 (61) 现象。详情 ↗
- A.瑞利散射
- B.SEVER Bt
- C.噪声放大
- D.波长波动
62. 以下关于 CMIP (公共管理信息协议) 的描述中,正确的是 (62) 。详情 ↗
- A.FH IETF 制定
- B.针对 TCP/IP 环境
- C.结构简单,易于实现
- D.采用报告机制
63. 下列测试指标中,属于光纤指标的是63) ,设备(64) 可在光纤的一端测得光纤传输上的 损耗。详情 ↗
- A.波长窗口参数
- B.线对间传播时延差
- C.回波损耗
- D.近端串扰
64. 下列测试指标中,属于光纤指标的是63) ,设备(64) 可在光纤的一端测得光纤传输上的 损耗。详情 ↗
- A.光功率计
- B.稳定光源
- C.电磁罚射测试笔
- D.光时域反射仪
65. 在交换机上通过(65)查看到下图所示信息,其中 State 字段的含义是(66)。详情 ↗
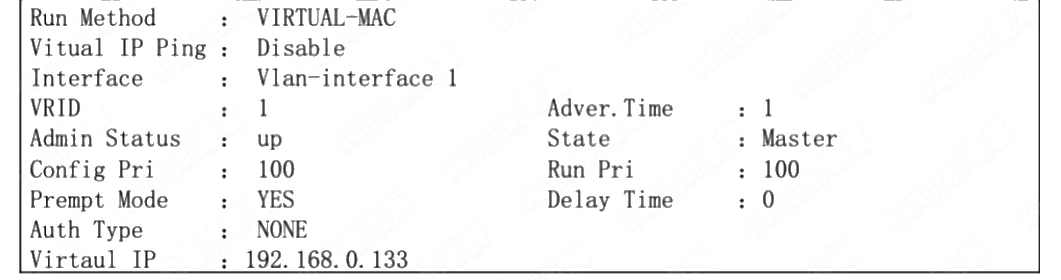
- A.display vrrp statistics
- B.display ospf peer
- C.display vrrp verboses
- D.display ospf neighbor
66. 在交换机上通过(65)查看到下图所示信息,其中 State 字段的含义是(66)。详情 ↗
- A.抢占模式
- B.认证类型
- C.配置的优先级
- D.交换机在当前备份组的状态
67. 网络管理员进行检查时发现某台交换机 CPU 占用率超过 90%,通过分析判断,该交换机是由某些 操作业务导致 CPU 占用率高,造成该现象的可能原因有 (67) 。 OA BUY QU PER HA 图频繁的网管操作 @ARP 广播风暴 @@端口频繁 UP/DOWN 数据报文转发量过大详情 ↗
- A.D@®
- B.DOO®”
- C.DOOYOO d
- D.DOOOOO
68. 某学校为学生宿舍部署无线网络后,频繁出现网速慢、用户无法登录等现象,网络管理员可以通过哪些措施优化无线网络(68)。①AP功率调整 ②人员密集区域更换高密AP ③调整宽带 ④干扰调整 ⑤馈线入户详情 ↗
69. 服务器虚拟化使用分布式存储,与集中共享储存相比,分布式存储 (69) 。详情 ↗
- A.虚拟机磁盘 I0 性能较低
- B.建设成本较高
- C.可以实现多副本数据冗余
- D.网络带宽要求低
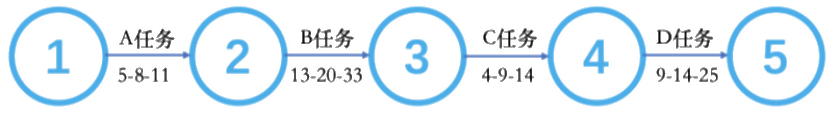
70. 某网络建设项目的安装阶段分为A、B、C、D 四个活动任务,各任务顺次进行,无时间上重释, 各任务完成时间估计如下图所示,按照计划评审技术,安装阶段工期估算为《70) Ko GDxOxsOxsOxO 5-8-11 13-20-33 4-9-14 9-14-25详情 ↗
71. IPsec, also known as the internet Protocol (71), defines the architecture for security services for IP network traffic, IPsec describes the framework for providing security a the IP layer, as well as the suite of protocols designed to provide that security:through (72) and encryption of IP network packets. IPec can be used protect network data, for example, by setting up circuits using IPsec (73) ,in which all data being sent between two endpoints is encrypted, as with a Virtual (74) Network connection ;for encrypting application layer data ;and for providing security for routers sending routing data across the public internet. Internet traffic can also be secured from host to host without the use of |Psec, for example by encryption at the (75) layer with HTTP Secure (TTPS) or an the transport layer wit the Transport Layer Security (TLS) protocol.详情 ↗
- A.Security
- B.Secretary
- C.Secret
- D.Secondary
72. IPsec, also known as the internet Protocol (71), defines the architecture for security services for IP network traffic, IPsec describes the framework for providing security a the IP layer, as well as the suite of protocols designed to provide that security:through (72) and encryption of IP network packets. IPec can be used protect network data, for example, by setting up circuits using IPsec (73) ,in which all data being sent between two endpoints is encrypted, as with a Virtual (74) Network connection ;for encrypting application layer data ;and for providing security for routers sending routing data across the public internet. Internet traffic can also be secured from host to host without the use of |Psec, for example by encryption at the (75) layer with HTTP Secure (TTPS) or an the transport layer wit the Transport Layer Security (TLS) protocol.详情 ↗
- A.encoding
- B.authentication
- C.decryption
- D.packaging
73. IPsec, also known as the internet Protocol (71), defines the architecture for security services for IP network traffic, IPsec describes the framework for providing security a the IP layer, as well as the suite of protocols designed to provide that security:through (72) and encryption of IP network packets. IPec can be used protect network data, for example, by setting up circuits using IPsec (73) ,in which all data being sent between two endpoints is encrypted, as with a Virtual (74) Network connection ;for encrypting application layer data ;and for providing security for routers sending routing data across the public internet. Internet traffic can also be secured from host to host without the use of |Psec, for example by encryption at the (75) layer with HTTP Secure (TTPS) or an the transport layer wit the Transport Layer Security (TLS) protocol.详情 ↗
- A.channel
- B.path
- C.tunneling
- D.route
74. IPsec, also known as the internet Protocol (71), defines the architecture for security services for IP network traffic, IPsec describes the framework for providing security a the IP layer, as well as the suite of protocols designed to provide that security:through (72) and encryption of IP network packets. IPec can be used protect network data, for example, by setting up circuits using IPsec (73) ,in which all data being sent between two endpoints is encrypted, as with a Virtual (74) Network connection ;for encrypting application layer data ;and for providing security for routers sending routing data across the public internet. Internet traffic can also be secured from host to host without the use of |Psec, for example by encryption at the (75) layer with HTTP Secure (TTPS) or an the transport layer wit the Transport Layer Security (TLS) protocol.详情 ↗
- A.pubic
- B.private
- C.personal
- D.proper
75. IPsec, also known as the internet Protocol (71), defines the architecture for security services for IP network traffic, IPsec describes the framework for providing security a the IP layer, as well as the suite of protocols designed to provide that security:through (72) and encryption of IP network packets. IPec can be used protect network data, for example, by setting up circuits using IPsec (73) ,in which all data being sent between two endpoints is encrypted, as with a Virtual (74) Network connection ;for encrypting application layer data ;and for providing security for routers sending routing data across the public internet. Internet traffic can also be secured from host to host without the use of |Psec, for example by encryption at the (75) layer with HTTP Secure (TTPS) or an the transport layer wit the Transport Layer Security (TLS) protocol.详情 ↗
- A.network
- B.transport
- C.application
- D.session