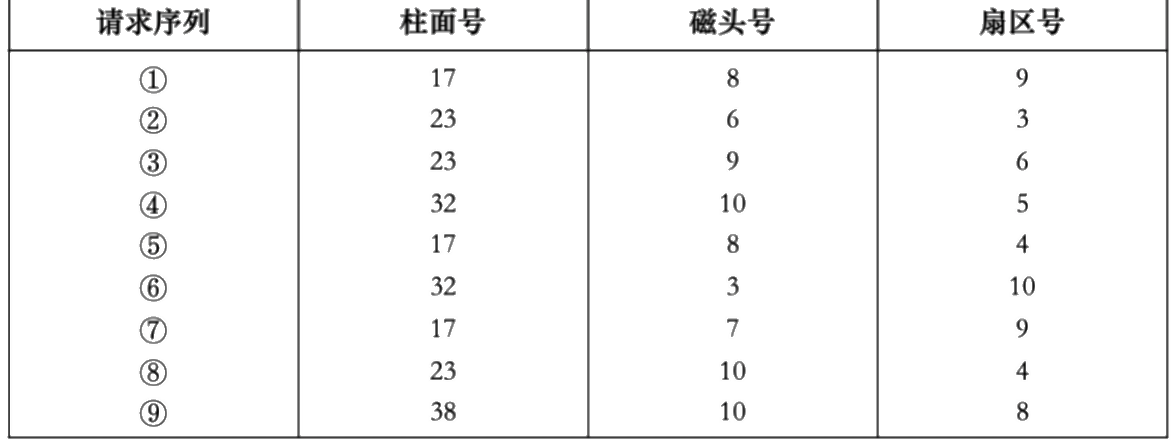
1. 在磁盘调度管理中,应先进行移臂调度,再进行旋转调度。假设磁盘移动臂位于 21 号柱面上,进程的请求序列如下表所示。如果采用最短移臂调度算法,那么系统的响应序列应为(1)。详情 ↗
- A.@@O@O@OODOO®
- B.@@O@OOODOO®D
- C.DOOOOODO®
- D.Q@OBOOODOO®
1. 在磁盘调度管理中,应先进行移臂调度,再进行旋转调度。假设磁盘移动臂位于 21 号柱面上,进程的请求序列如下表所示。如果采用最短移臂调度算法,那么系统的响应序列应为(1)。详情 ↗
2. GOCE ARGRAS BAS, RRC 4K 字节,每个块号需占4字节,那么采用二级 索引结构时的文件最大长度可占用 (2) 个物理块。详情 ↗
3. CPU 的频率有主频、倍频和外频。某处理器外频是 200MHz,倍频是 13,该款处理器的主频是(3) 。详情 ↗
4. 为了优化系统的性能,有时需要对系统进行调整。对于不同的系统,其调整参数也不尽相同。 例如,对于数据库系统,主要包括 CPU/内存使用状况、(4) 、进程/线程使用状态、日志文件大小等。 对于应用系统,主要包括应用系统的可用性、响应时间、 (5) 特定应用资源占用等。详情 ↗
5. 为了优化系统的性能,有时需要对系统进行调整。对于不同的系统,其调整参数也不尽相同。 例如,对于数据库系统,主要包括 CPU/内存使用状况、(4) 、进程/线程使用状态、日志文件大小等。 对于应用系统,主要包括应用系统的可用性、响应时间、 (5) 特定应用资源占用等。详情 ↗
6. 软件重用是使用已有的软件设计来开发新的软件系统的过程,软件重用可以分为垂直式重用和水 平式重用。(6) 是一种典型的水平式重用。详情 ↗
7. 软件测试一般分为两个大类: 动态测试和静态测试。前者通过运行程序发现错误,包括 (7) 等方 Ys 后者采用人工和计算机辅助静态分析的手段对程序进行检测,包括 (8) 等方法。详情 ↗
8. 软件测试一般分为两个大类: 动态测试和静态测试。前者通过运行程序发现错误,包括 (7) 等方 Ys 后者采用人工和计算机辅助静态分析的手段对程序进行检测,包括 (8) 等方法。详情 ↗
9. 某软件程序员接受 X 公司(软件著作权人) 委托开发一个软件,三个月后又接受Y公司委托开发功 能类似的软件,该程序员仅将受X 公司委托开发的软件略作修改即完成提交给Y 公司,此种行为(9) 。详情 ↗
10. 若信息码字为 111000110,生成多项式 6G(X) =x +x +x+1,则计算出的 CRC 校验码为(10) 。详情 ↗
11. 关于HDLC 协议的帧顺序控制,下列说法中正确的是(11) 。详情 ↗
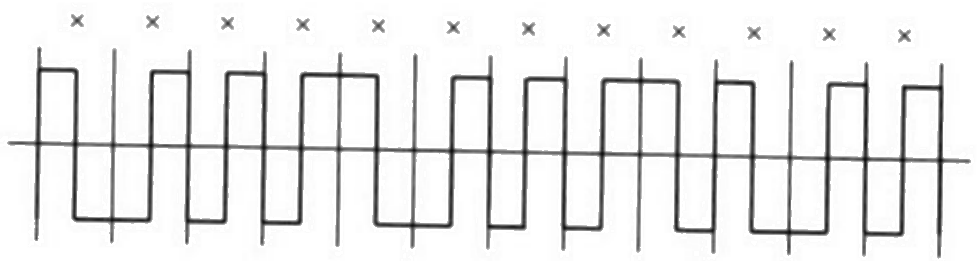
12. 下图中 12 位差分曼彻斯特编码的信号波形表示的数据是(12)。详情 ↗
13. LOOBASE-X 采用的编码技术为 4B/5B 编码,这是一种两级编码方案,首先要把 4 位分为一组的代 码变换成5 单位的代码,再把数据变成(13) 编码。详情 ↗
14. 在异步通信中,每个字符包含 1 位起始位、7 位数据位、! 位奇偶位和 2 位终止位,每秒钟传送 200 个字符,采用 QPSK 调制,则码元速率为(14) 波特。详情 ↗
15. 通过 HFC #2 A Internet,用户端通过(15)连接因特网。详情 ↗
16. 若采用后退N 帧 ARQ 协议进行流量控制,帧编号字段为7位,则发送窗口最大长度为(16) 。详情 ↗
17. 在局域网中仅某台主机上无法访问域名为 www.ccc.com 的网站(其他主机访问正常),在该主机上执行 ping 命令时有显示信息如下: C:\>ping www.ccc.com Pinging www.ccc.com [202.117.112.36] with 32 bytes of data: Reply from 202.117.112.36: Destination net unreachable. Reply from 202.117.112.36: Destination net unreachable. Reply from 202.117.112.36: Destination net unreachable. Reply from 202.117.112.36: Destination net unreachable. Ping statistics for 202.117.112.36: Packets: Sent = 4, Received = 4, Lost = 0 (0% loss), Approximate round trip times in milli-seconds: Minimum = 0ms, Maximum = 0ms, Average = 0ms 造成该现象可能的原因是(17)。详情 ↗
18. 以下关于网络抑余设计的叙述中,错误的是(18) 。详情 ↗
19. 在客户机上运行nslookup查询某服务器名称时能解析出 IP 地址,查询 IP 地址时却不能解析出 服务器名称,解决这一问题的方法是(19) 。详情 ↗
20. 在DHCP 服务器设计过程中,不同的主机划分为不同的类别进行管理,下面划分中合理的是(20) 。详情 ↗
21. IP数据报首部中IHL (Internet首部长度)字段的最小值为(21) 。详情 ↗
22. 若有带外数据需要传送,TCP报文中 (22)标志字段置“1”。详情 ↗
23. 如果发送给DHCP客户端的地址已经被其他DHCP客户端使用,客户端会向服务器发送(23) 信息包拒 绝接受已经分配的地址信息。详情 ↗
24. 地址202. 118. 37. 192/26是 (24) ,地址192. 117. 17. 255/22是 (25) 。详情 ↗
25. 地址202. 118. 37. 192/26是 (24) ,地址192. 117. 17. 255/22是 (25) 。详情 ↗
26. 将地址块 192.168.0.0/24 按照可变长子网掩码的思想进行子网划分,若各部门可用主机地址需求如下表所示,则共有(26)种划分方案,部门3的掩码长度为(27)。详情 ↗
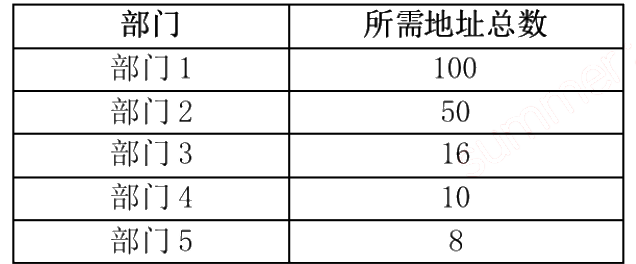
27. 将地址块 192.168.0.0/24 按照可变长子网掩码的思想进行子网划分,若各部门可用主机地址需求如下表所示,则共有(26)种划分方案,部门3的掩码长度为(27)。详情 ↗
28. 若一个组播组包含 6 个成员,组播服务器所在网络有 2 个路由器,当组播服务器发送信息时需要 发出(28) 个分组。详情 ↗
29. ZE BGP4 协议中,当出现故障时采用(29)报文发送给邻居。详情 ↗
30. 下列 DNS 查询过程中,合理的是(30) 。详情 ↗
31. 下列路由记录中最可靠的是(31) ,最不可靠的是(32) 。详情 ↗
32. 下列路由记录中最可靠的是(31) ,最不可靠的是(32) 。详情 ↗
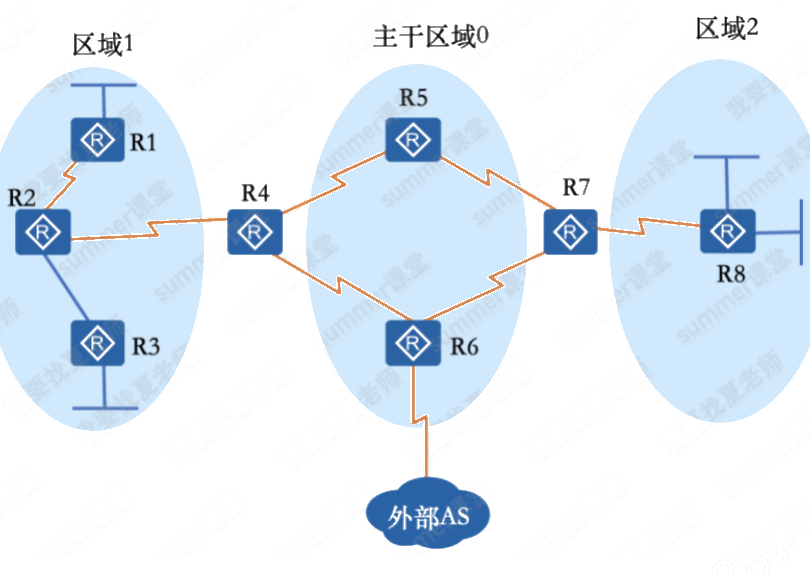
33. 下图所示的 OSPF 网络由 3 个区域组成。以下说法中正确的是 (33) 。详情 ↗
34. DNS 服务器中提供了多种资源记录,其中定义区域授权域名服务器的是(34) 。详情 ↗
35. 网络开发过程包括需求分析、通信规范分析、导辑网络设计、物理网络设计、安装和维护等五个 阶段。以下关于网络开发过程的叙述中,正确的是(35) 。详情 ↗
36. 某高校欲重新构建高校选课系统,配备多台服务器部署选课系统,以应对选课高峰期的大规 模并发访问。根据需求,公司给出如下 2 套方案: 方案一: 配置负载均衡设备,根据访问量实现多台服务器间的负载均衡; 数据库服务器采用高可用性集群系统,使用 SQL Server 数据库,采用单活工作模式。 方案二: (1) 通过软件方式实现支持负载均衡的网络地址转换,根据对各个内部服务器的CPU、磁盘 1/0 或网络 1/0 等多种资源的实时监控,将外部 IP 地址映射为多个内部 IP 地址; (2) 数据库服务器采用高可用 VERE AS, (HA Oracle 数据库,采用双活工作模式。 对比方案一和方案二中的服务器负载均衡策 略,下列描述中错误的是(36) 。 两个方案都采用了高可用性集群系统,对比单活和双活两种工作模式,下列描述中错误的是(37) 。详情 ↗
37. 某高校欲重新构建高校选课系统,配备多台服务器部署选课系统,以应对选课高峰期的大规 模并发访问。根据需求,公司给出如下 2 套方案: 方案一: 配置负载均衡设备,根据访问量实现多台服务器间的负载均衡; 数据库服务器采用高可用性集群系统,使用 SQL Server 数据库,采用单活工作模式。 方案二: (1) 通过软件方式实现支持负载均衡的网络地址转换,根据对各个内部服务器的CPU、磁盘 1/0 或网络 1/0 等多种资源的实时监控,将外部 IP 地址映射为多个内部 IP 地址; (2) 数据库服务器采用高可用 VERE AS, (HA Oracle 数据库,采用双活工作模式。 对比方案一和方案二中的服务器负载均衡策 略,下列描述中错误的是(36) 。 两个方案都采用了高可用性集群系统,对比单活和双活两种工作模式,下列描述中错误的是(37) 。详情 ↗
38. 某高校实验室拥有一间 100 平方米的办公室,里面设置了 36 个工位,用于安置本实验室的 36 名研究生。根据该实验室当前项目情况,划分成了 3 个项目组,36 个工位也按照区域聚集原则划分出 3 个区域。该实验室采购了一台具有 VLAN 功能的两层交换机, 用于搭建实验室有线局域网,实现三个项目组的网络隔离。初期考虑到项目组位置固定,且有一定的 人员流动,搭建实验室局域网时宣采用的 VLAN 划分方法是(38) 。 随着项目进展及人员流动加剧,项目组区域已经不再适合基于区域聚集原则进行划分,而且项目组长 或负责人也需要能够同时加入到不同的VLAN 中。此时宣采用的VLAN 划分方法是(39) 。 在项目后期阶段,三个项目组需要进行联合调试,因此需要实现三个 VLAN 间的互联互通。目前有两 种方案: 方案一:采用独立路由器方式,保留两层交换机,增加一个路由器。 方案二:采用三层交换机方式,用带 VLAN 功能的三层交换机替换原来的两层交换机。 与方案一相比, 下列叙述中不属于方案二优点的是(40) 。详情 ↗
39. 某高校实验室拥有一间 100 平方米的办公室,里面设置了 36 个工位,用于安置本实验室的 36 名研究生。根据该实验室当前项目情况,划分成了 3 个项目组,36 个工位也按照区域聚集原则划分出 3 个区域。该实验室采购了一台具有 VLAN 功能的两层交换机, 用于搭建实验室有线局域网,实现三个项目组的网络隔离。初期考虑到项目组位置固定,且有一定的 人员流动,搭建实验室局域网时宣采用的 VLAN 划分方法是(38) 。 随着项目进展及人员流动加剧,项目组区域已经不再适合基于区域聚集原则进行划分,而且项目组长 或负责人也需要能够同时加入到不同的VLAN 中。此时宣采用的VLAN 划分方法是(39) 。 在项目后期阶段,三个项目组需要进行联合调试,因此需要实现三个 VLAN 间的互联互通。目前有两 种方案: 方案一:采用独立路由器方式,保留两层交换机,增加一个路由器。 方案二:采用三层交换机方式,用带 VLAN 功能的三层交换机替换原来的两层交换机。 与方案一相比, 下列叙述中不属于方案二优点的是(40) 。详情 ↗
40. 某高校实验室拥有一间 100 平方米的办公室,里面设置了 36 个工位,用于安置本实验室的 36 名研究生。根据该实验室当前项目情况,划分成了 3 个项目组,36 个工位也按照区域聚集原则划分出 3 个区域。该实验室采购了一台具有 VLAN 功能的两层交换机, 用于搭建实验室有线局域网,实现三个项目组的网络隔离。初期考虑到项目组位置固定,且有一定的 人员流动,搭建实验室局域网时宣采用的 VLAN 划分方法是(38) 。 随着项目进展及人员流动加剧,项目组区域已经不再适合基于区域聚集原则进行划分,而且项目组长 或负责人也需要能够同时加入到不同的VLAN 中。此时宣采用的VLAN 划分方法是(39) 。 在项目后期阶段,三个项目组需要进行联合调试,因此需要实现三个 VLAN 间的互联互通。目前有两 种方案: 方案一:采用独立路由器方式,保留两层交换机,增加一个路由器。 方案二:采用三层交换机方式,用带 VLAN 功能的三层交换机替换原来的两层交换机。 与方案一相比, 下列叙述中不属于方案二优点的是(40) 。详情 ↗
41. 用户A在 CA 申请了自己的数字证书 TI 下面的描述中正确的(41) 。详情 ↗
42. 数字签名首先需要生成消息摘要,然后发送方用自己的私钥对报文摘要进行加密,接收方用 发送方的公钥验证真伪。生成消息摘要的目的是(42) ,对摘要进行加密的目的是 (43) 。详情 ↗
43. 数字签名首先需要生成消息摘要,然后发送方用自己的私钥对报文摘要进行加密,接收方用 发送方的公钥验证真伪。生成消息摘要的目的是(42) ,对摘要进行加密的目的是 (43) 。详情 ↗
44. 下面关于第三方认证服务说法中,正确的是(44) 。详情 ↗
45. SSL 的子协议主要有记录协议、(45)” “其中 (46) 用于产生会话状态的密码参数,协商加密算法 及密钥等。详情 ↗
46. SSL 的子协议主要有记录协议、(45)” “其中 (46) 用于产生会话状态的密码参数,协商加密算法 及密钥等。详情 ↗
47. 在进行 POE 链路预算时,已知光纤线路长 5km,下行衰减 0. 3dB/km;,热熔连接点 3 个,衰减 0. 1dB/个;分光比 1:8; 衰减 10. 3dB; 光纤长度冗余衰减 1tB。下行链路衰减的值是(47)详情 ↗
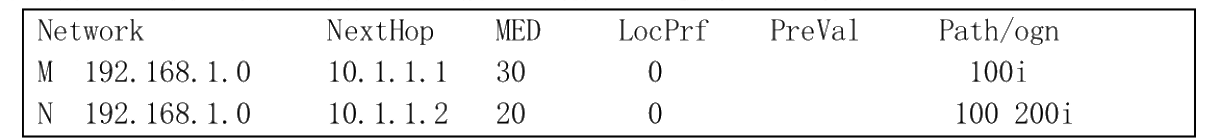
48. 路由器收到包含如下属性的两条 BGP 路由,根据 BGP 选路规则,(48)。详情 ↗
49. 在Windows Server 2008 系统中,某共享文件夹的NTFS 权限和共享文件权限设置的不一致,则 对于访问该文件夹的用户而言,下列(49) 有效。详情 ↗
50. 光网络设备调测时,一旦发生光功率过高就容易导致烧毁光模块事故,符合规范要求的是(50)。①调测时要严格按照调测指导书说明的受光功率要求进行调测 ②进行过载点测试时,达到国标即可,禁止超过国标2个dB以上,否则可能烧毁光模块 ③使用OTDR等能输出大功率光信号的仪器对光路进行测量时,要将通信设备与光路断开 ④不能采用将光纤连接器随机插拔的方法来代替光衰减器详情 ↗
51. 以下有关 SSD,描述错误的是(51) 。详情 ↗
52. 在Windows Server 2008 系统中,要有效防止“穷举法”破解用户密码,应采用 (52) 。详情 ↗
53. 某单位在进行新园区网络规划设计时,考虑选用的关键设备都是国内外知名公司的产品,在系统 结构化布线、设备安装、机房装修等环节严格按照现行国内外相关技术标准或规范来执行。该单位在 网络设计时遵循了(53) 原则。详情 ↗
54. 查看 OSPF 进程下路由计算的统计信息是(54) ,查看 OSPF 邻居状态信息是\55) 。详情 ↗
55. 查看 OSPF 进程下路由计算的统计信息是(54) ,查看 OSPF 邻居状态信息是\55) 。详情 ↗
56. 一个完整的无线网络规划通常包括(56) 。 GD规划目标定义及需求分析 人@)传播模型校正及无线网络的预规划 @@站址初选与勘察 鸭无线网络的详细规划详情 ↗
57. PR RAID 级别中,数据冗余能力最弱的是(57) 。详情 ↗
58. 在五阶段网络开发过程中,网络物理结构图和布线方案的确定是在 (58) 阶段确定的。详情 ↗
59. 按照 IEEE802. 3 标准,不考虑帧同步的开销,以太帧的最大传输效率为(59) 。详情 ↗
60. 进行链路传输速率测试时,测试工具应在交换机发送端口产生(60) 线速流量。详情 ↗
61. 下面描述中,属于工作区子系统区域范围的是(61) 。详情 ↗
62. 下列测试指标中,属于光纤指标的是(62) ,仪器(63) 可在光纤的一端测得光纤的损耗。详情 ↗
63. 下列测试指标中,属于光纤指标的是(62) ,仪器(63) 可在光纤的一端测得光纤的损耗。详情 ↗
64. 以下关于光缆的弯曲半径的说法中不正确的是(64) 。详情 ↗
65. 网络管理员在日常巡检中,发现某交换机有个接口(电口)丢包频繁,下列处理方法中正确的是 (65) 。 人检查连接线缆是否存在接触不良或外部损坏的情况 @检查网线接口是否存在内部金属弹片凹陷或偏位 图检查设备两端接口双工模式、速率、协商模式是否一致 ORBEA LE Ba BE详情 ↗
66. PLE ESHA EMTS BP ak (www. onlineMall. com) 巡检时,在访问日志中发现如下入侵记 录: 该入侵为(66)攻击,应配备 (67) 设备进行防护。 2018-07-10 21:07:44 219. 232. 47. 183访问www. onlineMal1. com/manager/htmlstart?path=<script>alert (/scanner/) </script>详情 ↗
67. PLE ESHA EMTS BP ak (www. onlineMall. com) 巡检时,在访问日志中发现如下入侵记 录: 该入侵为(66)攻击,应配备 (67) 设备进行防护。 2018-07-10 21:07:44 219. 232. 47. 183访问www. onlineMal1. com/manager/htmlstart?path=<script>alert (/scanner/) </script>详情 ↗
68. 如下图所示,某公司甲、乙两地通过建立 IPSec VPN 隧道,实现主机A 和主机 B 的互相访问, VPN 隧道协商成功后,甲乙两地访问互联网均正常,但从主机A 到主机 Bping 不通,原因可能是(68 )、 (69) 。 甲 四 a © ce : > ie 防火墙 (各VPN模块) 防火墙(备VPN模块) | 咯去其设备 | 略去其设备 | BLA 主机B 10.0.22.100 192.168.22.14 C68) A. 甲乙两地存在网络链路故障 B. 甲乙两地防火墙未配置虚拟路由或者虚拟路由配置错误 Cx 甲乙两地防火墙策略路由配置错误 D. 甲乙两地防火墙互联网接口配置错误详情 ↗
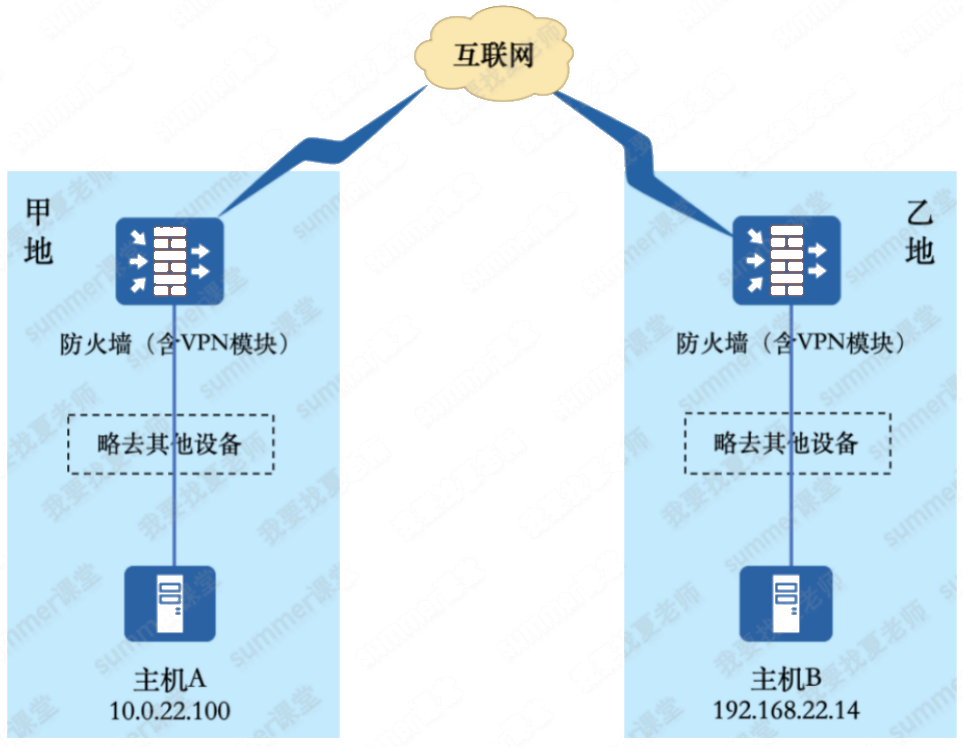
69. 如下图所示,某公司甲、乙两地通过建立 IPSec VPN 隧道,实现主机A 和主机 B 的互相访问, VPN 隧道协商成功后,甲乙两地访问互联网均正常,但从主机A 到主机 Bping 不通,原因可能是(68 )、 (69) 。 甲 四 a © ce : > ie 防火墙 (各VPN模块) 防火墙(备VPN模块) | 咯去其设备 | 略去其设备 | BLA 主机B 10.0.22.100 192.168.22.14 C68) A. 甲乙两地存在网络链路故障 B. 甲乙两地防火墙未配置虚拟路由或者虚拟路由配置错误 Cx 甲乙两地防火墙策略路由配置错误 D. 甲乙两地防火墙互联网接口配置错误详情 ↗
70. 构件组装成软件系统的过程可以分为三个不同的层次(70) 。详情 ↗
71. Anytime a host or a router has an IP datagram to send to another host or router, it has the (71) address of the receiver. This address is obtained from the DNS if the sender is the host or it is found in a routing table if the sender is a router. But the IP datagram must be (72) in a frame to be able to pass through the physical network This means that the sender needs the (73) address of the receiver. The host or the router sends an ARP query packet. The packet includes the physical and IP addresses of the sender and the IP address of the receiver. Because the sender does not know the physical address of the receiver, the query is (74) over the network. Every host or router on the network receives and processes the ARP query packet, but only the intended recipient recognizes its IP address and sends back an ARP response packet. The response packet contains the recipient’s IP and physical addresses. The packet is (75) directly to the inquirer by using the physical address received in the query packet.详情 ↗
72. Anytime a host or a router has an IP datagram to send to another host or router, it has the (71) address of the receiver. This address is obtained from the DNS if the sender is the host or it is found in a routing table if the sender is a router. But the IP datagram must be (72) in a frame to be able to pass through the physical network This means that the sender needs the (73) address of the receiver. The host or the router sends an ARP query packet. The packet includes the physical and IP addresses of the sender and the IP address of the receiver. Because the sender does not know the physical address of the receiver, the query is (74) over the network. Every host or router on the network receives and processes the ARP query packet, but only the intended recipient recognizes its IP address and sends back an ARP response packet. The response packet contains the recipient’s IP and physical addresses. The packet is (75) directly to the inquirer by using the physical address received in the query packet.详情 ↗
73. Anytime a host or a router has an IP datagram to send to another host or router, it has the (71) address of the receiver. This address is obtained from the DNS if the sender is the host or it is found in a routing table if the sender is a router. But the IP datagram must be (72) in a frame to be able to pass through the physical network This means that the sender needs the (73) address of the receiver. The host or the router sends an ARP query packet. The packet includes the physical and IP addresses of the sender and the IP address of the receiver. Because the sender does not know the physical address of the receiver, the query is (74) over the network. Every host or router on the network receives and processes the ARP query packet, but only the intended recipient recognizes its IP address and sends back an ARP response packet. The response packet contains the recipient’s IP and physical addresses. The packet is (75) directly to the inquirer by using the physical address received in the query packet.详情 ↗
74. Anytime a host or a router has an IP datagram to send to another host or router, it has the (71) address of the receiver. This address is obtained from the DNS if the sender is the host or it is found in a routing table if the sender is a router. But the IP datagram must be (72) in a frame to be able to pass through the physical network This means that the sender needs the (73) address of the receiver. The host or the router sends an ARP query packet. The packet includes the physical and IP addresses of the sender and the IP address of the receiver. Because the sender does not know the physical address of the receiver, the query is (74) over the network. Every host or router on the network receives and processes the ARP query packet, but only the intended recipient recognizes its IP address and sends back an ARP response packet. The response packet contains the recipient’s IP and physical addresses. The packet is (75) directly to the inquirer by using the physical address received in the query packet.详情 ↗
75. Anytime a host or a router has an IP datagram to send to another host or router, it has the (71) address of the receiver. This address is obtained from the DNS if the sender is the host or it is found in a routing table if the sender is a router. But the IP datagram must be (72) in a frame to be able to pass through the physical network This means that the sender needs the (73) address of the receiver. The host or the router sends an ARP query packet. The packet includes the physical and IP addresses of the sender and the IP address of the receiver. Because the sender does not know the physical address of the receiver, the query is (74) over the network. Every host or router on the network receives and processes the ARP query packet, but only the intended recipient recognizes its IP address and sends back an ARP response packet. The response packet contains the recipient’s IP and physical addresses. The packet is (75) directly to the inquirer by using the physical address received in the query packet.详情 ↗