1. 在坐入式系统的存储结构中,存取速度最快的是 (1) 。详情 ↗
- A.内存
- B.寄存器组
- C.Flash
- D.Cache
1. 在坐入式系统的存储结构中,存取速度最快的是 (1) 。详情 ↗
2. ERP (Enterprise Resource Planning) 是建立在信息技术的基础上,利用现代企业的先进管理 思想,对企业的物流、资金流和 (2) 流进行全面集成管理的管理信息系统,为企业提供决策、计划、 控制与经营业绩评估的全方位和系统化的管理平台>。 在 ERP 系统中, (3) 管理模块主要是对企业物 料的进、出、存进行管理。详情 ↗
3. ERP (Enterprise Resource Planning) 是建立在信息技术的基础上,利用现代企业的先进管理 思想,对企业的物流、资金流和 (2) 流进行全面集成管理的管理信息系统,为企业提供决策、计划、 控制与经营业绩评估的全方位和系统化的管理平台>。 在 ERP 系统中, (3) 管理模块主要是对企业物 料的进、出、存进行管理。详情 ↗
4. SHLAA, C4 ORL RA EE CS A EE, REN — SAAS IEE详情 ↗
5. 在软件开发机构中被广泛用来指导软件过程改进。详情 ↗
6. 软件重用是指在两次或多次不同的软件开发过程中重复使用相同或相似软件元素的过程。软件元 素包括(6) 、测试用例和和领域知识等。详情 ↗
7. 软件集成测试将已通过单元测试的模块集成在一起,主要测试横块之间的协作性。从组装策略 而言,可以分为7) ,集成测试计划通常是在 (8) 阶段完成,集成测试一般采用黑盒测试方法。详情 ↗
8. 软件集成测试将已通过单元测试的模块集成在一起,主要测试横块之间的协作性。从组装策略 而言,可以分为7) ,集成测试计划通常是在 (8) 阶段完成,集成测试一般采用黑盒测试方法。详情 ↗
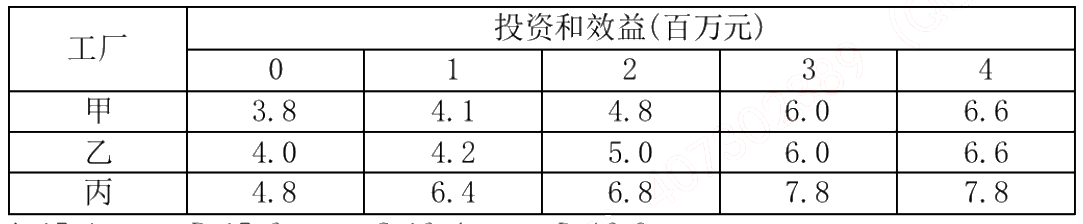
9. 某公司有4 百万元资金用于甲、乙、两三厂追加投资。不同的厂获得不同的投资款后的效益见下 表。适当分配投资(以百万元为单位) 可以获得的最大的总效益为 (9) 百万元。 工厂 投资和效益(百万元) rr Ta | 甲 | 38 | 41 | 48 |-60 | 66 | | 2 | 40 | 42 | 50 | 60 | 66 | as ee ae详情 ↗
10. M 公司购买了N 画家创作的一幅美术作品原件。XM 公司未经N IRE, FEE RWS AR Eh 作为商标注册,并大量复制用于该公司的产品上。XM 公司的行为侵犯了N 画家的 (10) 。详情 ↗
11. 数据封装的正确顺序是 (11) 。详情 ↗
12. 点对点协议PPP 中 NCP 的功能是 C12) 。详情 ↗
13. 采用交换机进行局域网微分段的作用是 (13) 。详情 ↗
14. 在生成树协议(STP) 中,收敛的定义是指 1347详情 ↗
15. RIPvl 与 RIPv2 的区别是:15) 。详情 ↗
16. IETF 定义的区分服务 (DiffServ) 要求每个 IP 分组都要根据 IPv4 协议头中的(16) 字段加上一个 DS 码点,然后内部路由器根据 DS 码点的值对分组进行调度和转发。详情 ↗
17. 在 IPv6 无状态自动配置过程中,主机将其 17) 附加在地址前绥 1111 1110 10 之后,产生一个 链路本地地址。详情 ↗
18. 拨号连接封装类型的开放标准是 (18) 。详情 ↗
19. CSU/DSU 属于 (19) 设备。详情 ↗
20. (20) FA VLAN 之间的通信。详情 ↗
21. 当一条路由被发布到它所起源的AS 时,会发生的情况是 (21) 。详情 ↗
22. 如果管理距离为15,则 (22) 。详情 ↗
23. 下图所示的 OSPF 网络由 3 个区域组成。在这些路由器中,属于主干路由器的是(23),属于区域边界路由器(ABR)的是(24),属于自治系统边界路由器(ASBR)的是(25)。详情 ↗
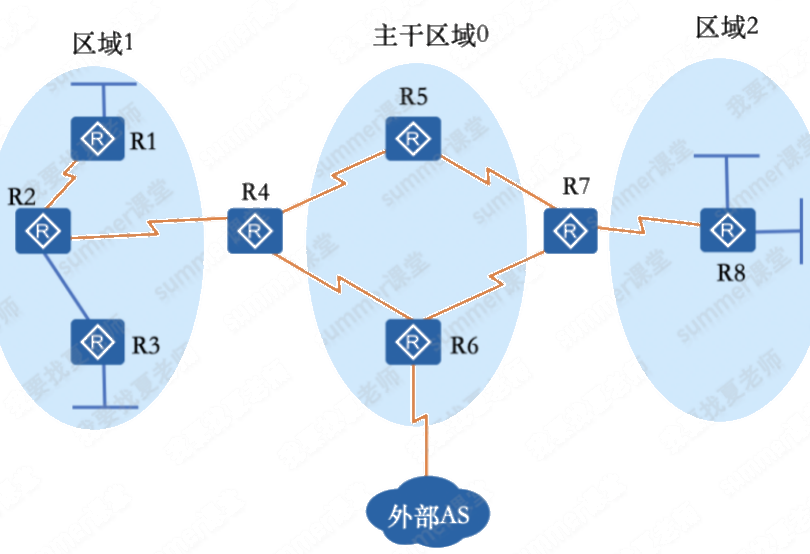
24. 下图所示的 OSPF 网络由 3 个区域组成。在这些路由器中,属于主干路由器的是(23),属于区域边界路由器(ABR)的是(24),属于自治系统边界路由器(ASBR)的是(25)。详情 ↗
25. 下图所示的 OSPF 网络由 3 个区域组成。在这些路由器中,属于主干路由器的是(23),属于区域边界路由器(ABR)的是(24),属于自治系统边界路由器(ASBR)的是(25)。详情 ↗
26. 网络应用需要考虑实时性,以下网络服务中实时性要求最高的是 26) 。详情 ↗
27. 某网络的地址是 202. 117. 0. 0,其中包含 4000 台主机,指定给该网络的合理子网掩码是 (27) ,下面选项中,不属于这个网络的地址是 (28) 。详情 ↗
28. 某网络的地址是 202. 117. 0. 0,其中包含 4000 台主机,指定给该网络的合理子网掩码是 (27) ,下面选项中,不属于这个网络的地址是 (28) 。详情 ↗
29. 在大型网络中,为了有效减少收敛时间,可以采用的路由协议配置方法是 (29) 。详情 ↗
30. 浏览网页时浏览器与 Web 服务器之间需要建立一条 TCP 连接,该连接中客户端使用的端口是 (30) 。详情 ↗
31. DNS 资源记录 (31) 定义了区域的反向搜索。详情 ↗
32. 辅助域名服务器在 (32) 时进行域名解析。详情 ↗
33. 某网络中在对某网站进行域名解析时,只有客户机 PCL 得到的解析结果一直错误,造成该现象的 原因是 (33) 。详情 ↗
34. 某单位采用 DHCP 服务器进行地址自动分配。下列 DHCP 报文中,由客户机发送给服务器的是 (34) 。详情 ↗
35. 在网络管理中要防范各种安全威胁。在 SNMP 管理中,无法防范的安全威胁是 (35) 。详情 ↗
36. 假设有一个局域网,管理站每 15 分钟轮询被管理设备一次,一次查询访问需要的时间是 200ms, 则管理站最多可支持 (36) 个网络设备。详情 ↗
37. 在网络的分层设计模型中,对核心层工作规程的建议是 (37) 。详情 ↗
38. 网络命令 traceroute 的作用是 (38) 。详情 ↗
39. (39) 网络最有可能使用 IS-IS 协议。详情 ↗
40. 使用(40) 方式可以阻止从路由器接口发送路由更新信息。详情 ↗
41. 某计算机遭到ARP 病毒的攻击,为临时解决故障,可将网关 IP 地址与其MAC 绑定,正确的命令 是 (41) 。详情 ↗
42. 数字签名首先需要生成消息摘要,然后发送方用自己的私钥对报文摘要进行加密,接收方用 发送方的公钥验证真伪。生成消息摘要的算法为(42) ,对摘要进行加密的算法为 (43) 。详情 ↗
43. 数字签名首先需要生成消息摘要,然后发送方用自己的私钥对报文摘要进行加密,接收方用 发送方的公钥验证真伪。生成消息摘要的算法为(42) ,对摘要进行加密的算法为 (43) 。详情 ↗
44. DES 加密算法的密钥长度为 56 位,三重 DES 的密钥长度为是(44) 位。详情 ↗
45. 详情 ↗
46. 流量分析属于 (46) 方式。详情 ↗
47. 明文为P,密文为 C,密钥为K,生成的密钥流为KS,若用流加密算法,(47) 是正确的。详情 ↗
48. 自然灾害严重威胁数据的安全,存储灾备是网络规划与设计中非常重要的环节。传统的数据 中心存储灾备一般采用主备模式,存在资源利用效率低、可用性差、出现故障停机时间长、数据恢复 慢等问题。双活数据中心的出现解决了传统数据中心的浆端,成为数据中心建设的趋势。某厂商提供 的双活数据中心解决方案中,双活数据中心架构分为主机层、网络层和存储层。对双活数据中心技术 的叙述中,错误的是 (48) ; 在双活数据中心,存储层需要实现的功能是 (49) ; 在进行双活数据中 心网络规划时,SAN 网络包含子 (50) 。详情 ↗
49. 自然灾害严重威胁数据的安全,存储灾备是网络规划与设计中非常重要的环节。传统的数据 中心存储灾备一般采用主备模式,存在资源利用效率低、可用性差、出现故障停机时间长、数据恢复 慢等问题。双活数据中心的出现解决了传统数据中心的浆端,成为数据中心建设的趋势。某厂商提供 的双活数据中心解决方案中,双活数据中心架构分为主机层、网络层和存储层。对双活数据中心技术 的叙述中,错误的是 (48) ; 在双活数据中心,存储层需要实现的功能是 (49) ; 在进行双活数据中 心网络规划时,SAN 网络包含子 (50) 。详情 ↗
50. 自然灾害严重威胁数据的安全,存储灾备是网络规划与设计中非常重要的环节。传统的数据 中心存储灾备一般采用主备模式,存在资源利用效率低、可用性差、出现故障停机时间长、数据恢复 慢等问题。双活数据中心的出现解决了传统数据中心的浆端,成为数据中心建设的趋势。某厂商提供 的双活数据中心解决方案中,双活数据中心架构分为主机层、网络层和存储层。对双活数据中心技术 的叙述中,错误的是 (48) ; 在双活数据中心,存储层需要实现的功能是 (49) ; 在进行双活数据中 心网络规划时,SAN 网络包含子 (50) 。详情 ↗
51. 网络生命周期各个阶段均需产生相应的文档。下面的选项中,属于需求规范阶段文档的是 51) 。详情 ↗
52. 网络系统设计过程中,需求分析阶段的任务是《52) 。详情 ↗
53. 某网络中 PC1 无法访问域名为 www.aaa.cn 的网站,而其他主机访问正常,在 PC1 上执行 ping 命令时有如下所示的信息: C:\>ping www.aaa.cn Pinging www.aaa.cn [202.117.112.36] with 32 bytes of data: Reply from 202.117.112.36: Destination net unreachable. Reply from 202.117.112.36: Destination net unreachable. Reply from 202.117.112.36: Destination net unreachable. Reply from 202.117.112.36: Destination net unreachable. Ping statistics for 202.117.112.36: Packets: Sent = 4, Received = 4, Lost = 0 (0% loss), Approximate round trip times in milli-seconds: Minimum = 0ms, Maximum = 0ms, Average = 0ms 造成该现象可能的原因是(53)。详情 ↗
54. 在网络中分配 IP 地址可以采用静态地址或动态地址方案。以下关于两种地址分配方案的叙述中, 正确的是 (54) 。详情 ↗
55. 某企业采用防火墙保护内部网络安全。与外网的连接丢包严重,网络延迟高,且故障持续时 间有 2 周左右。技术人员采用如下步又进行故障检测: 1. 登录防火墙,检查 (55) ,发现使用率较低,一切正常。 2. 查看网络内各设备的会话数和香吐量,发现只有一台设备异常,连接数有7 万多,而同期其他类似 设备都没有超过干次。 3. 进行56) 操作后,故障现象消失,用户 Internet 接入正常。可以初步判断,产生故障的原因不 可能是(57) ,排除故障的方法是在防火墙上(58) 。详情 ↗
56. 某企业采用防火墙保护内部网络安全。与外网的连接丢包严重,网络延迟高,且故障持续时 间有 2 周左右。技术人员采用如下步又进行故障检测: 1. 登录防火墙,检查 (55) ,发现使用率较低,一切正常。 2. 查看网络内各设备的会话数和香吐量,发现只有一台设备异常,连接数有7 万多,而同期其他类似 设备都没有超过干次。 3. 进行56) 操作后,故障现象消失,用户 Internet 接入正常。可以初步判断,产生故障的原因不 可能是(57) ,排除故障的方法是在防火墙上(58) 。详情 ↗
57. 某企业采用防火墙保护内部网络安全。与外网的连接丢包严重,网络延迟高,且故障持续时 间有 2 周左右。技术人员采用如下步又进行故障检测: 1. 登录防火墙,检查 (55) ,发现使用率较低,一切正常。 2. 查看网络内各设备的会话数和香吐量,发现只有一台设备异常,连接数有7 万多,而同期其他类似 设备都没有超过干次。 3. 进行56) 操作后,故障现象消失,用户 Internet 接入正常。可以初步判断,产生故障的原因不 可能是(57) ,排除故障的方法是在防火墙上(58) 。详情 ↗
58. 某企业采用防火墙保护内部网络安全。与外网的连接丢包严重,网络延迟高,且故障持续时 间有 2 周左右。技术人员采用如下步又进行故障检测: 1. 登录防火墙,检查 (55) ,发现使用率较低,一切正常。 2. 查看网络内各设备的会话数和香吐量,发现只有一台设备异常,连接数有7 万多,而同期其他类似 设备都没有超过干次。 3. 进行56) 操作后,故障现象消失,用户 Internet 接入正常。可以初步判断,产生故障的原因不 可能是(57) ,排除故障的方法是在防火墙上(58) 。详情 ↗
59. 网络测试人员利用数据包产生工具向某网络中发送数据包以测试网络性能,这种测试方法属 于 (59) ,性能指标中 (60) 能反应网络用户之间的数据传输量。详情 ↗
60. 网络测试人员利用数据包产生工具向某网络中发送数据包以测试网络性能,这种测试方法属 于 (59) ,性能指标中 (60) 能反应网络用户之间的数据传输量。详情 ↗
61. 下列测试内容中,不是线路测试对象的是 (61) 。详情 ↗
62. 通过光纤收发器连接的网络丢包严重,可以排除的故障原因是 62) 。详情 ↗
63. 下列指标中,不属于双绞线测试指标的是 (63) 。详情 ↗
64. 采用网络测试工具 (64) 可以确定电缆断点的位置。详情 ↗
65. TCP 使用的流量控制协议是 (65) 。详情 ↗
66. 某办公室工位调整时一名员工随手将一棍未接的网线接头插入工位下面的交换机接口,随后该办 公室其他工位电脑均不能上网”可以排除 (66) 故障。详情 ↗
67. 某宾馆三层网速异常,ping 网络丢包严重。通过对核心交换机查看 VLAN 接口 了 与 MAC,发 现与客户电脑获取的进行对比发现不一致。在交换机上启用 DHCP snooping 后问题解决。该故障是由 于 (67) 造成。可以通过(68 ) 方法杜绝此类故障。详情 ↗
68. 某宾馆三层网速异常,ping 网络丢包严重。通过对核心交换机查看 VLAN 接口 了 与 MAC,发 现与客户电脑获取的进行对比发现不一致。在交换机上启用 DHCP snooping 后问题解决。该故障是由 于 (67) 造成。可以通过(68 ) 方法杜绝此类故障。详情 ↗
69. 某网络用户抱怨 Web 及邮件等网络应用速度很慢,经查发现内网中存在大量 P2P、流媒体、网 络游戏等应用。为了保障正常的网络需求,可以部署 (69) 来解决上述问题,该设备通常部署的网络 位置是 (70) 。详情 ↗
70. 某网络用户抱怨 Web 及邮件等网络应用速度很慢,经查发现内网中存在大量 P2P、流媒体、网 络游戏等应用。为了保障正常的网络需求,可以部署 (69) 来解决上述问题,该设备通常部署的网络 位置是 (70) 。详情 ↗
71. The diffserv approach to providing QoS in networks employs a small, well-defined set of building blocks from which you can build a variety of (71). Its aim is to define the differentiated services (DS) byte, the Type of Service (ToS)byte from the Internet Protocol Version 4 (72) and the Traffic Class byte from IP Version 6, and mark the standardized DS byte of the packet such that it receives a particular forwarding treatment, or per-hop behavior (PHB), at each network node. The diffserv architecture provides a (73) within which service providers can offer customers a range of network services, each differentiated based on performance. A customer can choose the (74) level needed on a packet-by-packet basis by simply marking the packet’ s Differentiated Services Code Point (DSCP) field to a specific value. This (75) specifies the PHB given to the packet within the service provider network.详情 ↗
72. The diffserv approach to providing QoS in networks employs a small, well-defined set of building blocks from which you can build a variety of (71). Its aim is to define the differentiated services (DS) byte, the Type of Service (ToS)byte from the Internet Protocol Version 4 (72) and the Traffic Class byte from IP Version 6, and mark the standardized DS byte of the packet such that it receives a particular forwarding treatment, or per-hop behavior (PHB), at each network node. The diffserv architecture provides a (73) within which service providers can offer customers a range of network services, each differentiated based on performance. A customer can choose the (74) level needed on a packet-by-packet basis by simply marking the packet’ s Differentiated Services Code Point (DSCP) field to a specific value. This (75) specifies the PHB given to the packet within the service provider network.详情 ↗
73. The diffserv approach to providing QoS in networks employs a small, well-defined set of building blocks from which you can build a variety of (71). Its aim is to define the differentiated services (DS) byte, the Type of Service (ToS)byte from the Internet Protocol Version 4 (72) and the Traffic Class byte from IP Version 6, and mark the standardized DS byte of the packet such that it receives a particular forwarding treatment, or per-hop behavior (PHB), at each network node. The diffserv architecture provides a (73) within which service providers can offer customers a range of network services, each differentiated based on performance. A customer can choose the (74) level needed on a packet-by-packet basis by simply marking the packet’ s Differentiated Services Code Point (DSCP) field to a specific value. This (75) specifies the PHB given to the packet within the service provider network.详情 ↗
74. The diffserv approach to providing QoS in networks employs a small, well-defined set of building blocks from which you can build a variety of (71). Its aim is to define the differentiated services (DS) byte, the Type of Service (ToS)byte from the Internet Protocol Version 4 (72) and the Traffic Class byte from IP Version 6, and mark the standardized DS byte of the packet such that it receives a particular forwarding treatment, or per-hop behavior (PHB), at each network node. The diffserv architecture provides a (73) within which service providers can offer customers a range of network services, each differentiated based on performance. A customer can choose the (74) level needed on a packet-by-packet basis by simply marking the packet’ s Differentiated Services Code Point (DSCP) field to a specific value. This (75) specifies the PHB given to the packet within the service provider network.详情 ↗
75. The diffserv approach to providing QoS in networks employs a small, well-defined set of building blocks from which you can build a variety of (71). Its aim is to define the differentiated services (DS) byte, the Type of Service (ToS)byte from the Internet Protocol Version 4 (72) and the Traffic Class byte from IP Version 6, and mark the standardized DS byte of the packet such that it receives a particular forwarding treatment, or per-hop behavior (PHB), at each network node. The diffserv architecture provides a (73) within which service providers can offer customers a range of network services, each differentiated based on performance. A customer can choose the (74) level needed on a packet-by-packet basis by simply marking the packet’ s Differentiated Services Code Point (DSCP) field to a specific value. This (75) specifies the PHB given to the packet within the service provider network.详情 ↗