1. 一个大型软件系统的需求总是有变化的。为了降低项目开发的风险,需要一个好的变更控制过程。如下图所示的需求变更管理过程中,①②③处对应的内容应是(1);自动化工具能够帮助变更控制过程更有效地运作,(2)是这类工具应具有的特性之一。详情 ↗
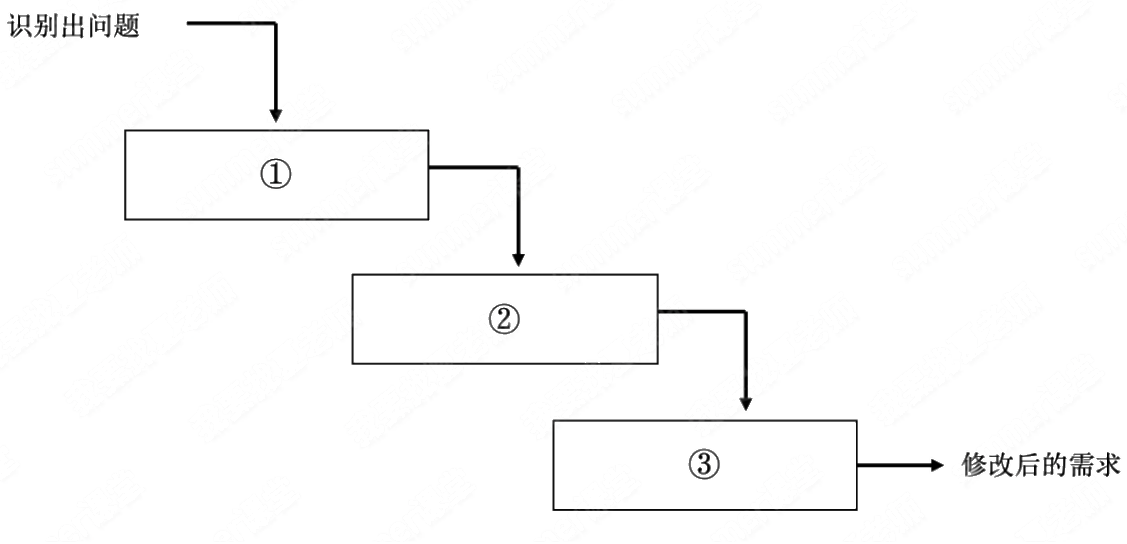
- A.变更维护系统的不同版本
- B.支持系统文档的自动更新
- C.自动判定变更是否能够实施
- D.记录每一个状态变更的日期和作出这一变更的人
1. 一个大型软件系统的需求总是有变化的。为了降低项目开发的风险,需要一个好的变更控制过程。如下图所示的需求变更管理过程中,①②③处对应的内容应是(1);自动化工具能够帮助变更控制过程更有效地运作,(2)是这类工具应具有的特性之一。详情 ↗
2. 一个大型软件系统的需求总是有变化的。为了降低项目开发的风险,需要一个好的变更控制过程。如下图所示的需求变更管理过程中,①②③处对应的内容应是(1);自动化工具能够帮助变更控制过程更有效地运作,(2)是这类工具应具有的特性之一。详情 ↗
3. FAM Cuse case) 用来描述系统对事件做出响应时所采取的行动。用例之间是具有相关性的。在 一个会员管理系统中,会员注册时可以采用电话和邮件两种方式。用例“会员注册”和“电话注册”、 “邮件注册”之间是 (3) 关系。详情 ↗
4. RUP 强调采用 (4) 的方式来开发软件,这样做的好处是 (5) 。详情 ↗
5. RUP 强调采用 (4) 的方式来开发软件,这样做的好处是 (5) 。详情 ↗
6. (6) 的目的是检查模块之间,以及模块和已集成的软件之间的接口关系,并验证已集成的软件 是否符合设计要求。其测试的技术依据是 (7) 。详情 ↗
7. (6) 的目的是检查模块之间,以及模块和已集成的软件之间的接口关系,并验证已集成的软件 是否符合设计要求。其测试的技术依据是 (7) 。详情 ↗
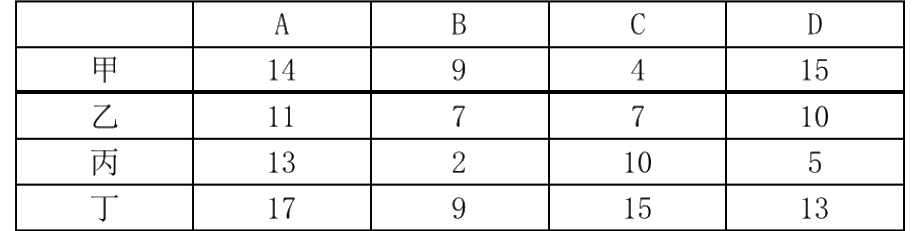
8. 甲、乙、丙、丁 4 人加工 A、B、C、D 四种工件所需工时如下表所示。指派每人加工一种工件,四人加工四种工件其总工时最短的最优方案中,工件 B 应由(8)加工。详情 ↗
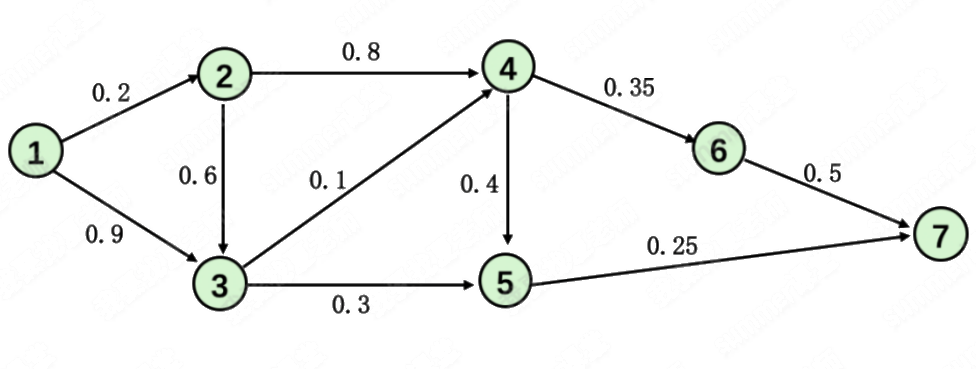
9. 小王需要从①地开车到⑦地,可供选择的路线如下图所示。图中,各条箭线表示路段及其行驶方向,箭线旁标注的数字表示该路段的拥堵率(描述堵车的情况,即堵车概率)。拥堵率=1-畅通率,拥堵率=0 时表示完全畅通,拥堵率=1 时表示无法行驶。根据该图,小王选择拥堵情况最少(畅通情况最好)的路线是(9)。详情 ↗
10. 软件设计师王某在其公司的某一综合信息管理系统软件开发项目中、承担了大部分程序设计工作。 该系统交付用户,投入试运行后,王某辞职离开公司,并带走了该综合信息管理系统的源程序,拒不 交还公司。王某认为综合信息管理系统源是他独立完成的,他是综合信息管理系统源程序的软件著作 权人。王某的行为(10) 。详情 ↗
11. 下面的网络中不属于分组交换网的是 (11) 。详情 ↗
12. ADSL RFA (12) 技术把 PSTN 线路划分为话音、上行和下行三个独立的信道,同时提供话音 和联网服务,ADSL2+技术可提供的最高下载速率达到 (13) Mb/s 。详情 ↗
13. ADSL RFA (12) 技术把 PSTN 线路划分为话音、上行和下行三个独立的信道,同时提供话音 和联网服务,ADSL2+技术可提供的最高下载速率达到 (13) Mb/s 。详情 ↗
14. 下面4组协议中,属于第二层隧道协议的是 (14) ,第二层隧道协议中必须要求 TCP/IP 支持 的是 (15) 。详情 ↗
15. 下面4组协议中,属于第二层隧道协议的是 (14) ,第二层隧道协议中必须要求 TCP/IP 支持 的是 (15) 。详情 ↗
16. IP 数据报的分段和重装配要用到报文头部的标识符、数据长度、段偏置值和《(16) 等四个字 段,其中 17) 字段的作用是为了识别属于同一个报文的各个分段,(18) 的作用是指示每一分段在 原报文中的位置。详情 ↗
17. IP 数据报的分段和重装配要用到报文头部的标识符、数据长度、段偏置值和《(16) 等四个字 段,其中 17) 字段的作用是为了识别属于同一个报文的各个分段,(18) 的作用是指示每一分段在 原报文中的位置。详情 ↗
18. IP 数据报的分段和重装配要用到报文头部的标识符、数据长度、段偏置值和《(16) 等四个字 段,其中 17) 字段的作用是为了识别属于同一个报文的各个分段,(18) 的作用是指示每一分段在 原报文中的位置。详情 ↗
19. TCP 使用的流量控制协议是 (19) ,TCP 段头中指示可接收字节数的字段是 (20) 。详情 ↗
20. TCP 使用的流量控制协议是 (19) ,TCP 段头中指示可接收字节数的字段是 (20) 。详情 ↗
21. AAA 服务器 CAAA server) 是一种处理用户访问请求的框架协议,它主要功能有 3 个, 但是 不包括 (21) ,通常用来实现 AAA 服务的协议是-(22) 。详情 ↗
22. AAA 服务器 CAAA server) 是一种处理用户访问请求的框架协议,它主要功能有 3 个, 但是 不包括 (21) ,通常用来实现 AAA 服务的协议是-(22) 。详情 ↗
23. 由无线终端组成的 MANET 网络,与固定局域网最主要的区别是(23),在下图所示的由 A、B、C 三个结点组成的 MANET 中,圆圈表示每个结点的发送范围,结点 A 和结点 C 同时发送数据,如果结点 B 不能正常接收,这时结点 C 称为结点 A 的(24)。详情 ↗
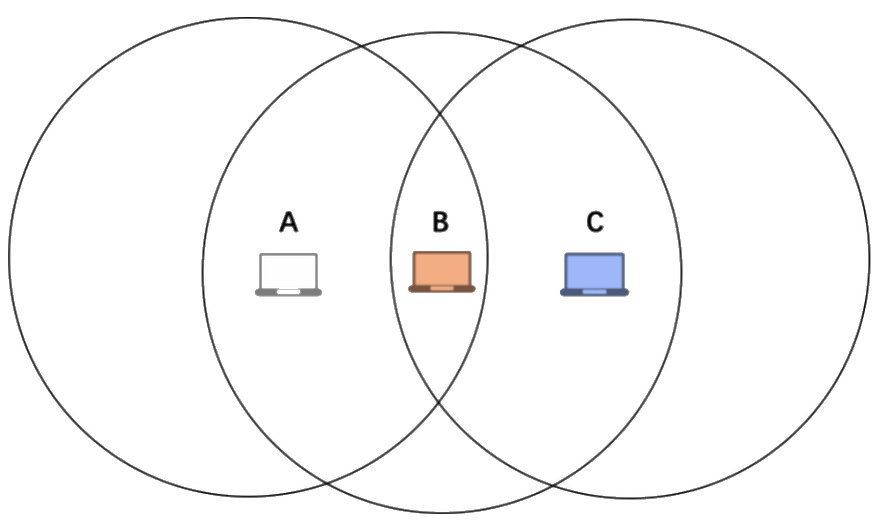
24. 由无线终端组成的 MANET 网络,与固定局域网最主要的区别是(23),在下图所示的由 A、B、C 三个结点组成的 MANET 中,圆圈表示每个结点的发送范围,结点 A 和结点 C 同时发送数据,如果结点 B 不能正常接收,这时结点 C 称为结点 A 的(24)。详情 ↗
25. 移动通信 46 标准与 3G 标准主要的区别是 25) ,当前 AG 标准有 (26) 。详情 ↗
26. 移动通信 46 标准与 3G 标准主要的区别是 25) ,当前 AG 标准有 (26) 。详情 ↗
27. fEM IPv4 向 ITPv6 过渡期间,为了解决 IPv6 主机之间通过 IPv4 网络进行通信的问题,需要 采用 (27) ,为了使得纯 ITPv6 主机能够与纯 IPv4 主机通信,必须使用 (28) 。详情 ↗
28. fEM IPv4 向 ITPv6 过渡期间,为了解决 IPv6 主机之间通过 IPv4 网络进行通信的问题,需要 采用 (27) ,为了使得纯 ITPv6 主机能够与纯 IPv4 主机通信,必须使用 (28) 。详情 ↗
29. 源站收到“在数据包组装期间生存时间为 0”的 ICMP 报文,出现的原因是 (29) 。详情 ↗
30. 下列DHCP 报文中,由客户端发送给 DHCP 的服务器的是 (30) 。详情 ↗
31. 在 windows 用户管理中,使用组策略 A-G-DL-P, FEA D. 表示 (31) 。详情 ↗
32. 在光纤测试过程中,存在强反射时,使得光电二极管人饱和,光电二极管需要一定的时间由饱和状 态中恢复,在这一时间内,它将不会精确地检测后散射信号,在这一过程中没有被确定的光纤长度称 为盲区。言区一般表现为前端音区,为了解决这一问题,可以(32) ,以便将此效应减到最小。详情 ↗
33. S/MIME 发送报文的过程中对消息 的处理包括生成数字指纹、生成数字签名、加密数字签名 和加密报文 4个步骤,其中生成数字指纹采用的算法是33) ,加密数字签名采用的算法是 (34) 。详情 ↗
34. S/MIME 发送报文的过程中对消息 的处理包括生成数字指纹、生成数字签名、加密数字签名 和加密报文 4个步骤,其中生成数字指纹采用的算法是33) ,加密数字签名采用的算法是 (34) 。详情 ↗
35. 下列 DNS 查询过程中,采用从代查询的是35) ,采用递归查询的是 (36) 。详情 ↗
36. 下列 DNS 查询过程中,采用从代查询的是35) ,采用递归查询的是 (36) 。详情 ↗
37. DHCP 服务器分配的默认网关地址是 220. 115. 5. 33/28, (37) 是该子网主机地址。详情 ↗
38. 主机地址 122. 34. 2. 160 属于子网 (38) 。详情 ↗
39. 某公司的网络地址为 192. 168. 1. 0,要划分成 5 个子网,每个子网最多 20 台主机, 则适用的子 网掩码是 (39) 。详情 ↗
40. 以下关于 IPV6 的论述中,正确的是 (40) 。详情 ↗
41. 按照 RSA 算法,取两个最大素数p 和 q,n=p#xq,令由 mD=(p-D#(q-l) ,取与 on) 互质的数 e, d=e' mod (n) ,如果用表示消息,用 C 表示密文,下面 (41) 是加密过程, (42) 是解密过 程。详情 ↗
42. 按照 RSA 算法,取两个最大素数p 和 q,n=p#xq,令由 mD=(p-D#(q-l) ,取与 on) 互质的数 e, d=e' mod (n) ,如果用表示消息,用 C 表示密文,下面 (41) 是加密过程, (42) 是解密过 程。详情 ↗
43. AFL B ASH CAL 和CA2 两个认证中心获取了自己的证书 IA 和 IB,要使A能够对B 进行认证, 还需要 (43) 。 ALA ALB 交换各自公钥 B.A 和3了交换各自私钥 C. CAL 和 CA2 交换各自公钥 D. CAL 和 CA2 交换各自私钥详情 ↗
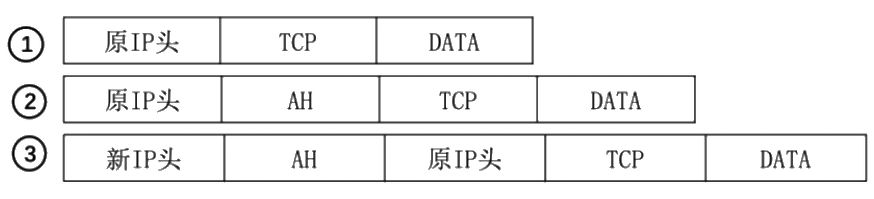
44. 如图所示,①、②和③是三种数据包的封装方式,以下关于 IPSec 认证头方式中,所使用的封装与其对应模式的匹配,(44)是正确的。详情 ↗
45. 下列协议中,不用于数据加密的是 (45) 。详情 ↗
46. 下列关于数字证书的说法中,正确的是 (46) 。详情 ↗
47. PPP 协议不包含47) 。详情 ↗
48. 以下关于数据备份策略的说法中,错误的是(48) 。详情 ↗
49. 假如有 3 块容量是 80G 的硬盘做 RAIDS 阵列,则这个 RAIDS 的容量是 (49) 。而如果有 2 块 80G 的盘和1 Be 40G 的盘,此时 RAIDS 的容量是 (50) 。详情 ↗
50. 假如有 3 块容量是 80G 的硬盘做 RAIDS 阵列,则这个 RAIDS 的容量是 (49) 。而如果有 2 块 80G 的盘和1 Be 40G 的盘,此时 RAIDS 的容量是 (50) 。详情 ↗
51. 以下关于网络分层模型的叙述中,正确的是 (51) 。详情 ↗
52. 以下关于网络规划设计过程叙述中,属于需求分析阶段任务是 (52) 。详情 ↗
53. 某高校欲构建财务系统,使得用户可通过校园网访问该系统。根据需求,公司给出如下 2 套 方案。 方案一: 1) 出口设备采用一台配置防火墙板卡的核心交换机,并且使用防火墙策略将需要对校园网做应用的服 务器进行地址映射; 2)采用4 台高性能服务器实现整体架构,其中 3 台作为财务应用服务器、1 台作为数据备份管理服务 器; 3) 通过备份管理软件的备份策略将 3 台财务应用服务器的数据进行定期备份。 方案二: LD 出口设备采用 1 台配置防火墙板卡的核心交换机,并且使用防火墙策略将需要对校园网做应用的服 务器进行地址映射; 2)采用 2 台高性能服务器实现整体架构,服务器采用虚拟化技术,建多个虚拟机满足财务系统业务需 求。当一台服务器出现物理故障时将业务迁移到另外一台物理服务器上。 与方案一相比,方案二的优点是 53) 。方案二还有一些缺点,下列不属于其缺点的是 (54) 。详情 ↗
54. 某高校欲构建财务系统,使得用户可通过校园网访问该系统。根据需求,公司给出如下 2 套 方案。 方案一: 1) 出口设备采用一台配置防火墙板卡的核心交换机,并且使用防火墙策略将需要对校园网做应用的服 务器进行地址映射; 2)采用4 台高性能服务器实现整体架构,其中 3 台作为财务应用服务器、1 台作为数据备份管理服务 器; 3) 通过备份管理软件的备份策略将 3 台财务应用服务器的数据进行定期备份。 方案二: LD 出口设备采用 1 台配置防火墙板卡的核心交换机,并且使用防火墙策略将需要对校园网做应用的服 务器进行地址映射; 2)采用 2 台高性能服务器实现整体架构,服务器采用虚拟化技术,建多个虚拟机满足财务系统业务需 求。当一台服务器出现物理故障时将业务迁移到另外一台物理服务器上。 与方案一相比,方案二的优点是 53) 。方案二还有一些缺点,下列不属于其缺点的是 (54) 。详情 ↗
55. 某大学拟建设无线校园网,委托甲公司承建,甲公司的张工带队去进行需求调研, 获得的主 要信息有: 校园面积约 4km ,要求在室外绝大部分区域及主要建筑物内实现覆盖,允许同时上网用户数量为 5000 以上,非本校师生不允许自由接入,主要业务类型为上网浏览、电子邮件、FTP、QQ 等,后端与现有 校园网相连。张工据此撰写了需求分析报告,提交了逮辑网络设计方案,其核心内容包括: 外网络拓扑设计 @无线网络设计 @@安全接入方案设计 人由地址分配方案设计 @@应用功能配置方案设计 以下三个方案中符合学校要求,合理可行的是: 无线网络选型的方案采用 (55) ; 室外供电的方案是 (56) ; 无线网络安全接入的方案是 (57) 。详情 ↗
56. 某大学拟建设无线校园网,委托甲公司承建,甲公司的张工带队去进行需求调研, 获得的主 要信息有: 校园面积约 4km ,要求在室外绝大部分区域及主要建筑物内实现覆盖,允许同时上网用户数量为 5000 以上,非本校师生不允许自由接入,主要业务类型为上网浏览、电子邮件、FTP、QQ 等,后端与现有 校园网相连。张工据此撰写了需求分析报告,提交了逮辑网络设计方案,其核心内容包括: 外网络拓扑设计 @无线网络设计 @@安全接入方案设计 人由地址分配方案设计 @@应用功能配置方案设计 以下三个方案中符合学校要求,合理可行的是: 无线网络选型的方案采用 (55) ; 室外供电的方案是 (56) ; 无线网络安全接入的方案是 (57) 。详情 ↗
57. 某大学拟建设无线校园网,委托甲公司承建,甲公司的张工带队去进行需求调研, 获得的主 要信息有: 校园面积约 4km ,要求在室外绝大部分区域及主要建筑物内实现覆盖,允许同时上网用户数量为 5000 以上,非本校师生不允许自由接入,主要业务类型为上网浏览、电子邮件、FTP、QQ 等,后端与现有 校园网相连。张工据此撰写了需求分析报告,提交了逮辑网络设计方案,其核心内容包括: 外网络拓扑设计 @无线网络设计 @@安全接入方案设计 人由地址分配方案设计 @@应用功能配置方案设计 以下三个方案中符合学校要求,合理可行的是: 无线网络选型的方案采用 (55) ; 室外供电的方案是 (56) ; 无线网络安全接入的方案是 (57) 。详情 ↗
58. 互联网上的各种应用对网络 QoS 指标的要求不一,下列应用中对实时性要求最高的是 (58) 。详情 ↗
59. 下列关于网络测试的说法中,正确的是-C59) 。详情 ↗
60. 网络测试技术有主动测试和被动测试两种方式,(60) 是主动测试。详情 ↗
61. 以下关于网络故障排除的说法中,错误的是 (61) 。详情 ↗
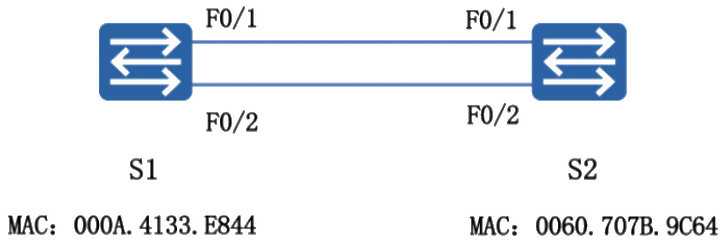
62. 如图所示,交换机 S1 和 S2 均为默认配置,使用两条双绞线连接,(62)接口的状态是阻塞状态。详情 ↗
63. 以下关于网络布线子系统的说法中,错误的是 (63).详情 ↗
64. 某学生宿舍采用 ADSL 接入 Internet,为扩展网络接口,用双绞线将两台家用路由器连接在一起, 出现无法访问 Internet 的情况,导致该问题最可能的原因是 (64) 。详情 ↗
65. 区别于FC SAN和IB SAN的主要技术是采用(65)实现异地间的数据交换。详情 ↗
66. 如果本地域名服务器无缓存,当采用递归算法解析另一个网络的某主机域名时,用户主机、本地 域名服务器发送的域名请求消息分别为(66) 。详情 ↗
67. 由于 OSI 各层功能具有相对性,在网络故障检测时按层排查故障可以有效发现和隔离故障,通常 逐层分析和排查的策略在具体实施时 (67) 。详情 ↗
68. 在网络故障检测中,将多个子网断开后分别作为独立的网络进行测试,属于 (68) 检查。详情 ↗
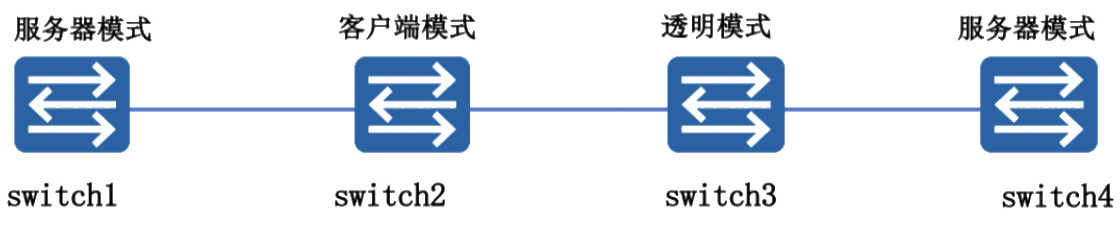
69. 某网络拓扑如下图所示,四个交换机通过中继链路互连,且被配置为使用 VTP,向 switch1 添加一个新的 VLAN,(69)的操作不会发生。详情 ↗
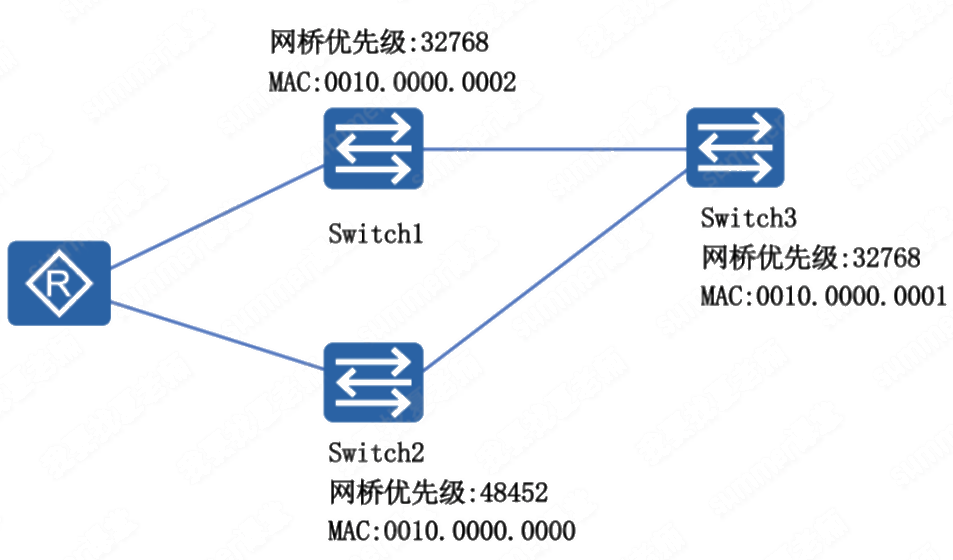
70. 如下图,生成树根网桥选举的结果是(70)。详情 ↗
71. Symmetric, or private-key, encryption is based on a secret key that is shared by both communcating parties. The (71) party uses the secret key as part of the mathematical operation to encrypt (72) text to cipher text. The receiving party uses the same secret key to decrypt the cipher text to plain text. Asymmetric, or public-key, encryption uses two different keys for each user: one is a (73) key known only to this one user; the other is a corresponding public key, which is accessible to anyone. The private and public keys are mathematically related by the encryption algorithm. One key is used for encryption and the other for decryption, depending on the nature of the communication service being implemented. In addition, public key encryption technologies allow digital (74) to be placed on messages. A digital signature uses the sender’ s private key to encrypt some portion of the message. When the message is received, the receiver uses the sender's (75) key to decipher the digital signature to verify the sender’ s identity.详情 ↗
72. Symmetric, or private-key, encryption is based on a secret key that is shared by both communcating parties. The (71) party uses the secret key as part of the mathematical operation to encrypt (72) text to cipher text. The receiving party uses the same secret key to decrypt the cipher text to plain text. Asymmetric, or public-key, encryption uses two different keys for each user: one is a (73) key known only to this one user; the other is a corresponding public key, which is accessible to anyone. The private and public keys are mathematically related by the encryption algorithm. One key is used for encryption and the other for decryption, depending on the nature of the communication service being implemented. In addition, public key encryption technologies allow digital (74) to be placed on messages. A digital signature uses the sender’ s private key to encrypt some portion of the message. When the message is received, the receiver uses the sender's (75) key to decipher the digital signature to verify the sender’ s identity.详情 ↗
73. Symmetric, or private-key, encryption is based on a secret key that is shared by both communcating parties. The (71) party uses the secret key as part of the mathematical operation to encrypt (72) text to cipher text. The receiving party uses the same secret key to decrypt the cipher text to plain text. Asymmetric, or public-key, encryption uses two different keys for each user: one is a (73) key known only to this one user; the other is a corresponding public key, which is accessible to anyone. The private and public keys are mathematically related by the encryption algorithm. One key is used for encryption and the other for decryption, depending on the nature of the communication service being implemented. In addition, public key encryption technologies allow digital (74) to be placed on messages. A digital signature uses the sender’ s private key to encrypt some portion of the message. When the message is received, the receiver uses the sender's (75) key to decipher the digital signature to verify the sender’ s identity.详情 ↗
74. Symmetric, or private-key, encryption is based on a secret key that is shared by both communcating parties. The (71) party uses the secret key as part of the mathematical operation to encrypt (72) text to cipher text. The receiving party uses the same secret key to decrypt the cipher text to plain text. Asymmetric, or public-key, encryption uses two different keys for each user: one is a (73) key known only to this one user; the other is a corresponding public key, which is accessible to anyone. The private and public keys are mathematically related by the encryption algorithm. One key is used for encryption and the other for decryption, depending on the nature of the communication service being implemented. In addition, public key encryption technologies allow digital (74) to be placed on messages. A digital signature uses the sender’ s private key to encrypt some portion of the message. When the message is received, the receiver uses the sender's (75) key to decipher the digital signature to verify the sender’ s identity.详情 ↗
75. Symmetric, or private-key, encryption is based on a secret key that is shared by both communcating parties. The (71) party uses the secret key as part of the mathematical operation to encrypt (72) text to cipher text. The receiving party uses the same secret key to decrypt the cipher text to plain text. Asymmetric, or public-key, encryption uses two different keys for each user: one is a (73) key known only to this one user; the other is a corresponding public key, which is accessible to anyone. The private and public keys are mathematically related by the encryption algorithm. One key is used for encryption and the other for decryption, depending on the nature of the communication service being implemented. In addition, public key encryption technologies allow digital (74) to be placed on messages. A digital signature uses the sender’ s private key to encrypt some portion of the message. When the message is received, the receiver uses the sender's (75) key to decipher the digital signature to verify the sender’ s identity.详情 ↗