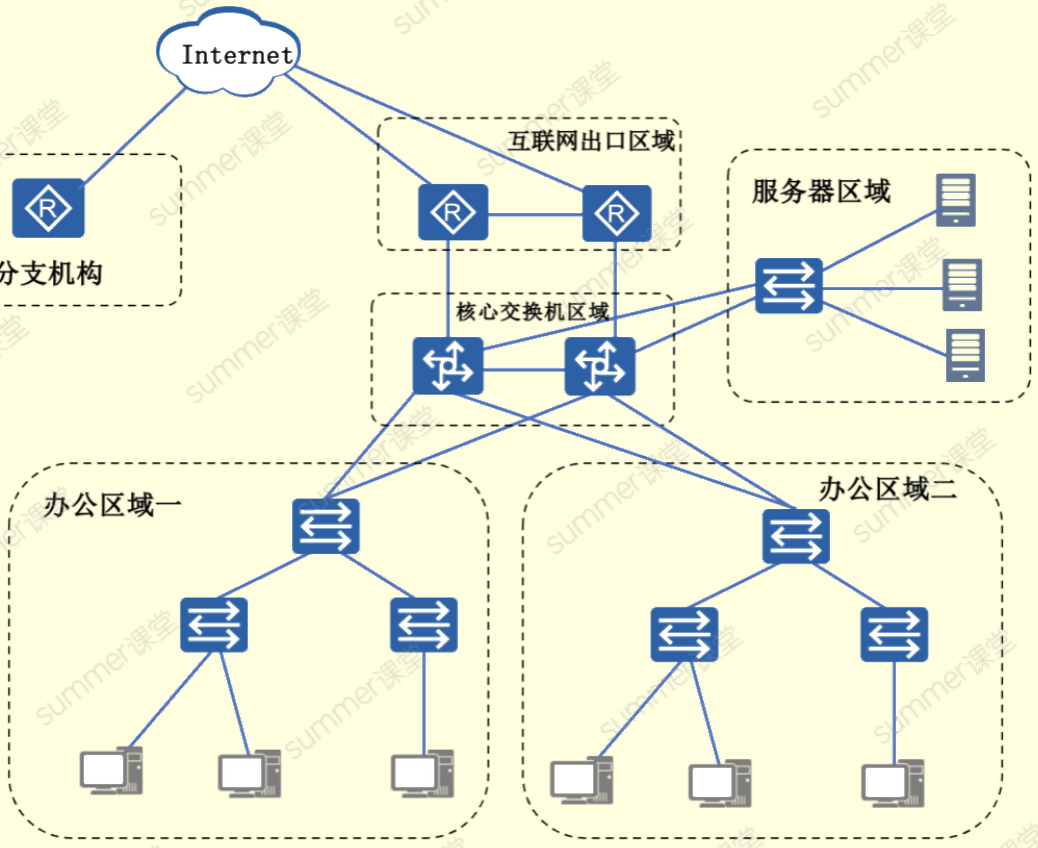
1. 请按照网络安全等级保护第三级要求,为该企业规划安全区域边界层面的网络安全防范方案、简要说明方案中网络安全设备的部署规划(包括设备名称、部署区域、部署方式),并说明每个设备在网络安全防范体系中的作用。详情 ↗
2023 年 11 月 网规案例分析真题
试题一(25 分)
阅读以下说明,回答问题1至问题3,将解答填入答题纸对应的解答栏内。 【说明】某企业网络拓扑如图1-1所示。
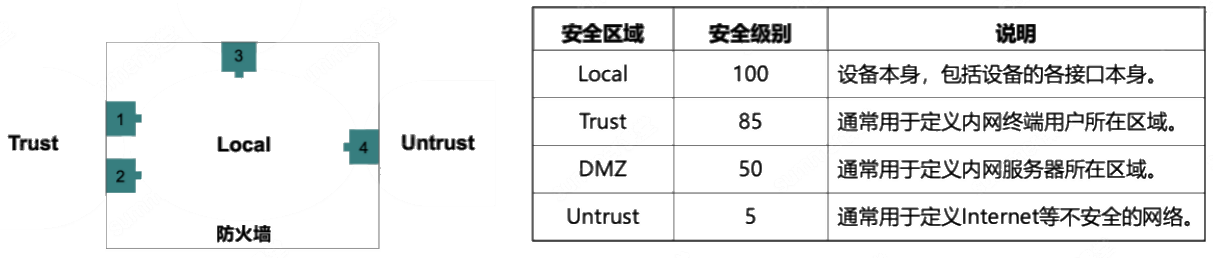
2. 在网络边界部署防火墙时,防火墙会默认划分 Local、(1)、Untrust、DMZ 四个安全区域,根据业务需要,管理员新建了一个名为 Server 的安全区域,优先级为 90,这五个安全区域按照优先级从高到低的排序为(2) > (3) > (4) > (5) > (6)。详情 ↗
3. 以下为防火墙策略配置代码。 [FW] policy interzone trust untrust inbound [FW-policy-interzone-trust-untrust-inbound] policy 1 [FW-policy-interzone-trust-untrust-inbound-1] policy service service-set https [FW-policy-interzone-trust-untrust-inbound-1] action permit [FW-policy-interzone-trust-untrust-inbound-1] policy 2 [FW-policy-interzone-trust-untrust-inbound-2] policy service service-set icmp [FW-policy-interzone-trust-untrust-inbound-2] action deny 请简要说明上述策略配置代码的作用。详情 ↗
试题二(25 分)
阅读以下说明,回答问题1至问题4,将解答填入答题纸对应的解答栏内。 【说明】某企业拓扑如图2-1所示,已知总部Core-1与分部Core-2之间租用专线链路互联,作为两个单位主通信线路,总部的Router-1与分部的Router-2通过Internet线路构建VPN通道,作为两个单位的备用线路。总部的Router-1、Core-1和分部的Router-2、Core-2之间运行OSPF,配置为单区域Area 0。NGFW-1、NGFW-2以透明模式(业务接口工作在二层)部署在网络中。
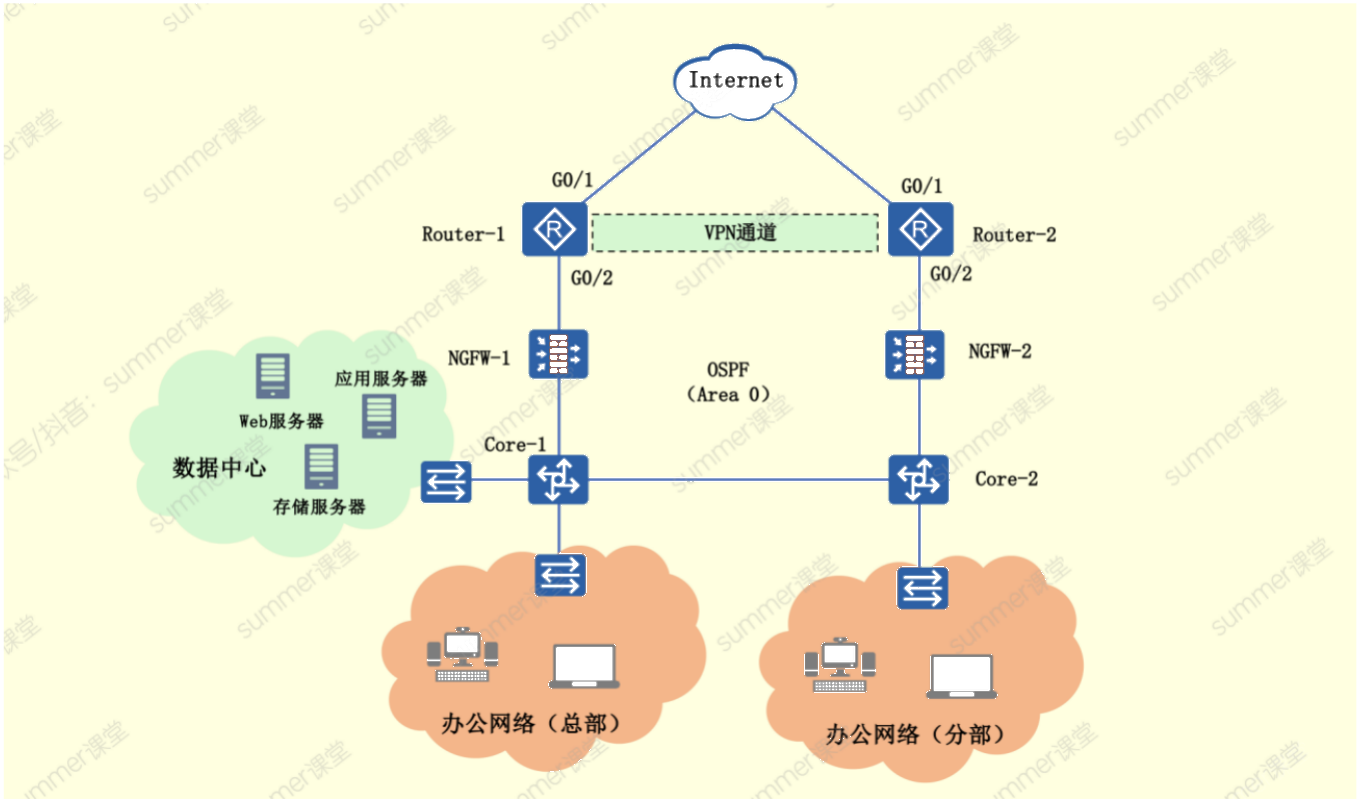
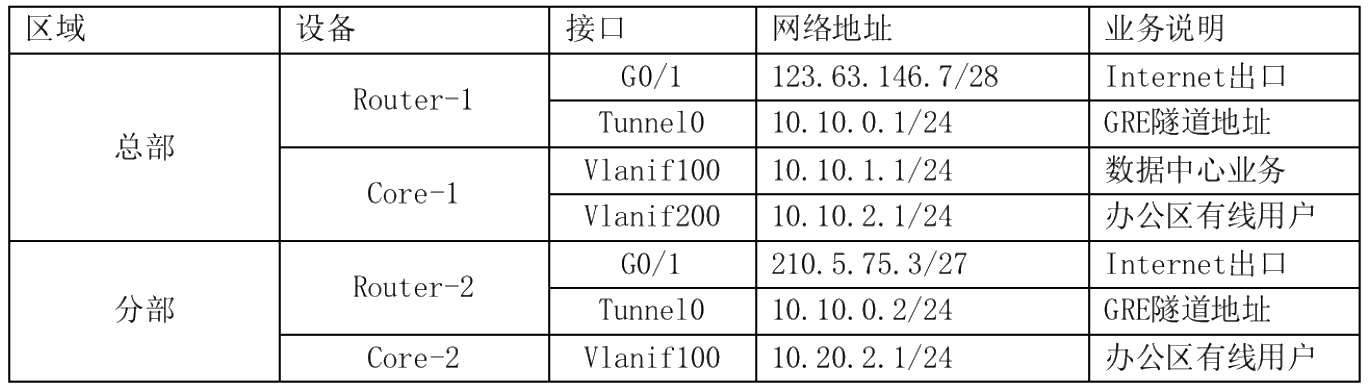
1. 该企业规划的VPN通道起点和终点分别为总部Router-1、分部Router-2的Internet接口,通过VPN通道传输的数据应进行加密保护,同时尽可能提升总部与分支之间VPN通道传输的效率。网络管理员老夏经过需求分析,可选的VPN技术有GRE VPN技术和IPSec VPN技术,结合题目请回答以下问题: 1. 老夏进行了GRE与IPSec的优劣势分析,发现二者优缺点互补,将二者同时启用才能满足业务需求,请问将二者同时启用的VPN技术是(1)。 2. 老夏规划IPSec的封装模式选择(2),对传输的IP报文进行保护的安全协议选择(3)。 3. 在此场景下,IPSec通过ACL定义需要保护的数据流,参照以下地址规划表,则总部Router-1上配置ACL匹配的源地址为(4),目的地址(5)。详情 ↗
2. 在网络中配置OSPF时,网络管理员进行了优化操作,请回答以下问题: 1. 为提高链路状态变化时OSPF的收敛速度,可在Router-1、Router-2、Core-1、Core-2上配置(6)与OSPF联动,可以快速检测链路状态,使得故障检测时间可以达到毫秒级。 2. 管理员规划在Router-1、Router-2上为OSPF引入缺省路由,由OSPF将缺省路由通告全网。在Router-1、Router-2采用手动配置命令方式,配置完成后路由器将产生一个(7) LSA,并通告到全网,达到全网缺省路由学习的目的。 3. 为提高OSPF的安全性,当用户接口启用OSPF时,可在用户接口上配置(8),防止非法设备接入用户网络与现网设备建立邻居关系,这也是防止路由环路的一种方法;同时启用OSPF的(9)认证,对本区域所有接口下的OSPF报文进行认证,防止非法设备与网络设备建立邻居关系。详情 ↗
3. 该企业计划对总部数据中心的Web业务进行IPv6改造升级。网络管理员对现网评估后规划在Router-1配置NAT64方式实现,通常该方式需要搭配(10)一起实现。已知NAT64前缀为: 2001:CD:5:10A::/64,WEB服务器IPv4地址为: 124.75.36.100,请问IPv6用户最终向该WEB服务器发起访问的IPv6地址为(11)。详情 ↗
4. 为保证企业内网安全,该企业计划启用网络准入认证方案,对所有接入网络的设备进行统一的认证和访问授权管理。已知现网设备支持的认证方式有PPPoE、802.1x、MAC认证和Web认证。请针对以下场景选择合适的认证方式,同时保证不为业务带来额外的开销。 1. 企业内生产部门、研发部门等人员集中、信息安全要求严格的区域,设备接入网络需进行(12)认证。 2. 针对企业会客厅、接待室、访客室等访客、临时人员可能停留的区域,开通访客网络进行(13)认证。 3. 企业中还存在打印机、传真机、智能门锁等设备,此类设备入网可采用(14)认证。详情 ↗
试题三(25 分)
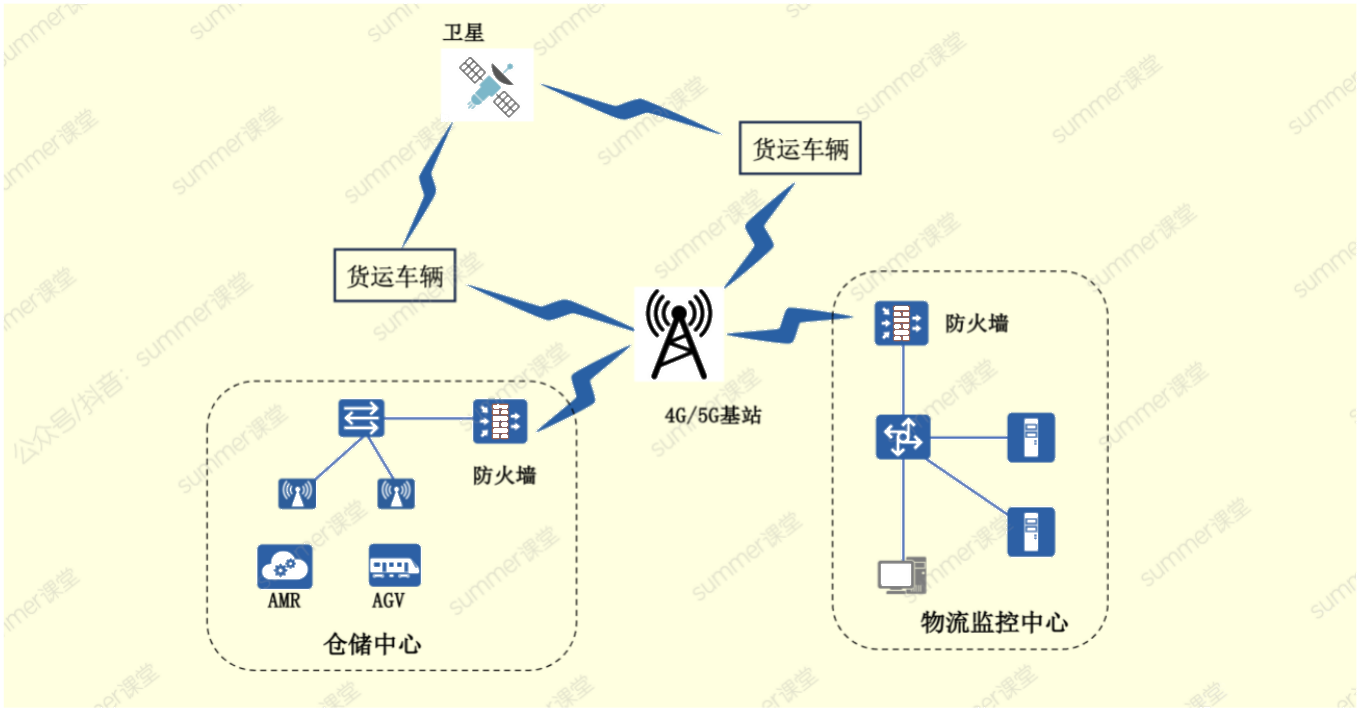
阅读以下说明,回答问题1至问题3,将解答填入答题纸对应的解答栏内。 【说明】某物流企业网络如图3-1所示。物流监控中心负责货运调度。货运车辆通过接收GPS信息,将车辆信息及其状况发回物流监控中心。仓储中心的AGV (Automated Guided Vehicle)、AMR (Automated Mobile Robot) 等通过Wi-Fi接收指令进行自动化运行。