1. 1. 对网络进行 QoS 规划时,划分了语音业务、管理业务、IPTV 业务、上网业务,其中,优先级最高的是(1),优先级最低是(2)。 2. 通常情况下,一路语音业务所需的带宽应达到或接近(3) kb/s,一路高清 IPTV 所需的带宽应达到或接近(4) Mb/s。 (3)、(4)的备选答案: A. 100 B. 10 C. 1000 D. 50 3. 简述上网业务数据规划的原则。详情 ↗
2020 年 11 月 网规案例分析真题
试题一(25 分)
阅读以下说明,回答问题 1 至问题 4,将解答填入答题纸对应的解答栏内。 【说明】 某居民小区 FTTB+HGW 网络拓扑如图 1-1 所示。GPON OLT 部署在汇聚机房,通过聚合方式接入到城域网,ONU 部署在居民楼楼道交接箱里,通过用户家中部署的 LAN 上行的 HGW 来提供业务接入接口。 HGW 通过 ETH 接口上行至 ONU 设备,下行通过 FE/WiFi 接口为用户提供 Internet 业务,通过 FE 接口为用户提供 IPTV 业务。HGW 提供 PPPoE 拨号、NAT 等功能,可以实现家庭内部多台 PC 共享上网。
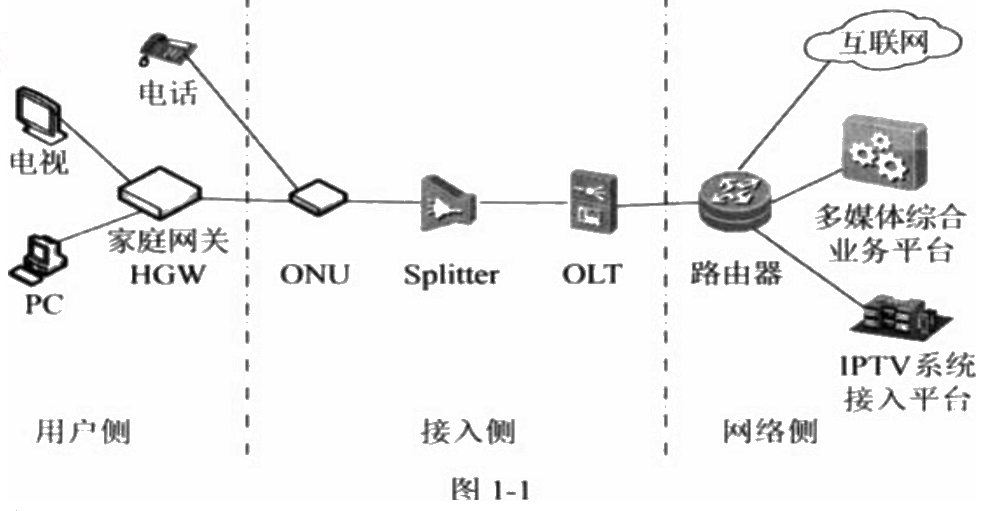
2. 小区用户上网业务需要配置的内容包括 OLT、ONU、家庭网关 HGW,其中: 1. 在家庭网关 HGW 上配置的有(5)和(6)。 2. 在 ONU 上配置的有(7)、(8)、(9)和(10)。 3. 在 OLT 上配置的有(11)、(12)、(13)和(14)。 (5)~(14)的备选答案: A. 配置语音业务 B. 配置上网业务 C. 配置 IPTV 业务 D. 配置聚合、拥塞控制及安全策略 E. 增加 ONU F. 配置 OLT 和 ONU 之间的业务通道 G. 配置 OLT 和 ONU 之间的管理通道详情 ↗
3. 某 OLT 上的配置命令如下所示。 步骤 1: #vlan 8 smart #port vlan 8 0/19 0 #vlan priority 8 6 #interface vlanif 8 huawei(config-if-vlanif8) #ip address 192.168.50.1 24 huawei(config-if-vlanif8) #quit 步骤 2: huawei(config) #interface gpon 0/2 注释: ONU 通过分光器接在 GPON 端口 0/2/1 下 huawei(config-if-gpon-0/2)#ont ipconfig 1 1 static ip-address 192.168.50.2 mask 255.255.255.0 gateway 192.168.50.254 vlan 8 huawei(config-if-gpon-0/2)#quit 步骤 3: huawei(config)#service-port 1 vlan 8 gpon 0/2/1 ont 1 gemport 11 multi-service user-vlan 8 rx-cttr 6 tx-cttr 6 简要说明步骤 1~3 命令片段实现的功能。 步骤 1: (15)。 步骤 2: (16)。 步骤 3: (17)。详情 ↗
4. 在该网络中,用户的语音业务(电话)的上联设备是 ONU,采用 H.248 语音协议,通过运营的(18)接口和语音业务通道接入网络侧的(19)。详情 ↗
试题二(25 分)
阅读以下说明,回答问题 1 至问题 4,将解答填入答题纸对应的解答栏内。 【说明】 某企业数据中心拓扑如图 2-1 所示,均采用互联网双线接入,实现冗余和负载。两台核心交换机通过虚拟化配置实现关键链路冗余和负载均衡,各服务器通过 SAN 存储网络与存储系统连接。关键数据通过虚拟专用网络加密传输,定期备份到异地灾备中心,实现数据冗余。
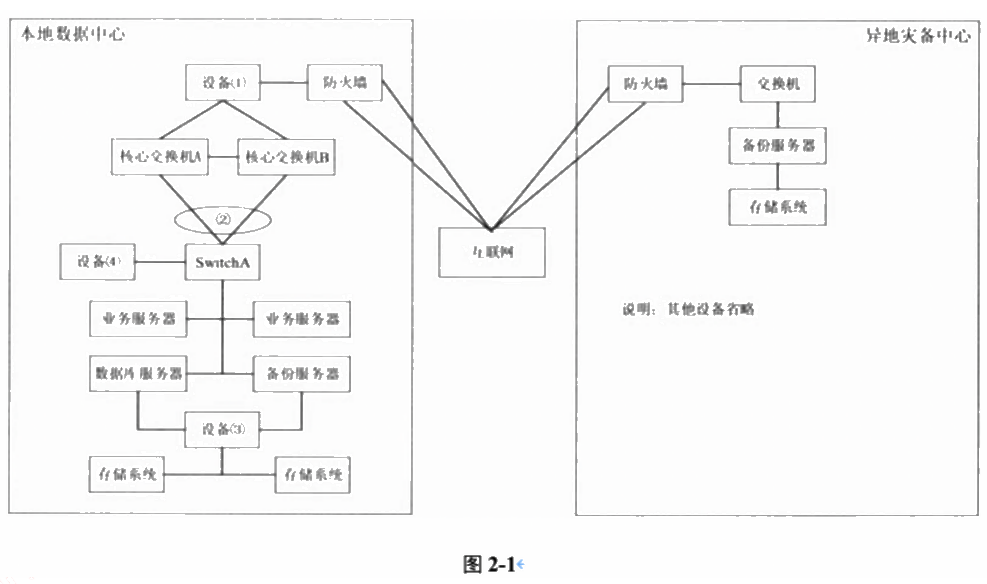
1. 在①处部署(1)设备,实现链路和业务负载,提高线路和业务的可用性。 在②处配置(2)实现 SwitchA 与两台核心交换机之间的链路冗余。 在③处部署(3)设备,连接服务器 HBA 卡和各存储系统,在该设备上配置(4)将连接在 SAN 网络中的设备划分为不同区域,隔离不同的主机和设备。详情 ↗
2. 为保障关键数据安全,利用虚拟专用网络,在本地数据中心与异地灾备中心之间建立隧道,使用 IPSec 协议实现备份数据的加密传输,IPSec 使用默认端口。 根据上述需求回答以下问题: 1. 应在④处部署什么设备实现上述功能需求? 2. 在两端防火墙上需开放 UDP4500 和什么端口? 3. 在有限带宽下如何提高异地备份时的备份效率? 4. 请简要说明增量备份和差异备份的区别。详情 ↗
3. 分布式存储解决方案在实践中得到广泛应用。请从成本、扩容、IOPS、冗余方式、稳定性五个方面对传统集中式存储和分布式存储进行比较,并说明原因。详情 ↗
4. 数据中心设计是网络规划设计的重要组成部分,请简述数据中心选址应符合的条件和要求。(至少回答 3 点)详情 ↗
试题三(25 分)
阅读以下说明,回答问题 1 至问题 4,将解答填入答题纸对应的解答栏内。 【说明】 案例一 据新闻报道,某单位的网络维护员张某将网线私自连接到单位内部专网,通过专网远程登录到该单位的某银行储蓄所营业员电脑,破解默认密码后以营业员身份登录系统,盗取该银行 83.5 万元。该储蓄所使用与互联网物理隔离的专用网络,且通过防火墙设置层层防护,但最终还是被张某非法入侵,并造成财产损失。 案例二 据国内某网络安全厂商通报,我国的航空航天、科研机构、石油行业、大型互联网公司以及政府机构等多个单位受到多次不同程度的 APT 攻击,攻击来源均为国外几个著名的 APT 组织。比如某境外 APT 组织搭建钓鱼攻击平台,冒充"系统管理员"向某科研单位多名人员发送钓鱼邮件,邮件附件中包含伪造 Office、PDF 图标的 PE 文件或者含有恶意宏的 Word 文件,该单位小李打开钓鱼邮件附件后,其工作电脑被植入恶意程序,获取到小李个人邮箱账号和登录密码,导致其电子邮箱被秘密控制。之后,该 APT 组织定期远程登录小李的电子邮箱收取文件,并利用该邮箱向小李的同事、下级单位人员发送数百封木马钓鱼邮件,导致十余人下载点击了木马程序,相关人员计算机被控制,造成敏感信息被窃取。
1. 安全运维管理为信息系统安全的重要组成部分,一般从环境管理、资产管理、设备维护管理、漏洞和风险管理、网络和系统安全管理、恶意代码管理、备份与恢复管理、安全事件处置、外包运维管理等方面进行规范管理。其中: 1. 规范机房出入管理,定期对配电、消防、空调等设施维护管理应属于(1)范围; 2. 分析和鉴定安全事件发生的原因,收集证据,记录处理过程,总结经验教训应属于(2)范围; 3. 制定重要设备和系统的配置和操作手册,按照不同的角色进行安全运维管理应属于(3)范围; 4. 定期开展安全测评,形成安全测评报告,采取措施应对发现的安全问题应属于(4)管理范围。详情 ↗
2. 请分析案例一中网络系统存在的安全隐患和问题。详情 ↗
3. 请分析案例二,回答下列问题: 1. 请简要说明 APT 攻击的特点。 2. 请简要说明 APT 攻击的步骤。详情 ↗
4. 结合上述案例,请简要说明从管理层面应如何加强网络安全防范。详情 ↗