1. 该网络对汇聚层交换机进行了堆叠,在此基础上进行链路聚合并配置接口,补充下列命令片段。 [SW3] interface (1) [SW3-Eth-Trunk30] quit [SW3] interface gigabitethernet 1/0/1 [SW3-GigabitEthernet1/0/1] eth-trunk 30 [SW3-GigabitEthernet1/0/1] quit [SW3] interface gigabitethernet 2/0/1 [SW3-GigabitEthernet2/0/1] eth-trunk 30 [SW3-GigabitEthernet2/0/1] quit [SW3] vlan batch (2) [SW3] interface eth-trunk 30 [SW3-Eth-Trunk30] port link-type (3) [SW3-Eth-Trunk30] port trunk allow-pass vlan 30 40 [SW3-Eth-Trunk30] quit [SW3] interface vlanif 30 [SW3-Vlanif30] ip address (4) [SW3-Vlanif30] quit详情 ↗
2018 年 11 月 网规案例分析真题
试题一(25 分)
阅读以下说明,回答问题 1 至问题 4,将解答填入答题纸对应的解答栏内。 【说明】 某园区组网方案如图 1-1 所示,数据规划如表 1-1 内容所示。
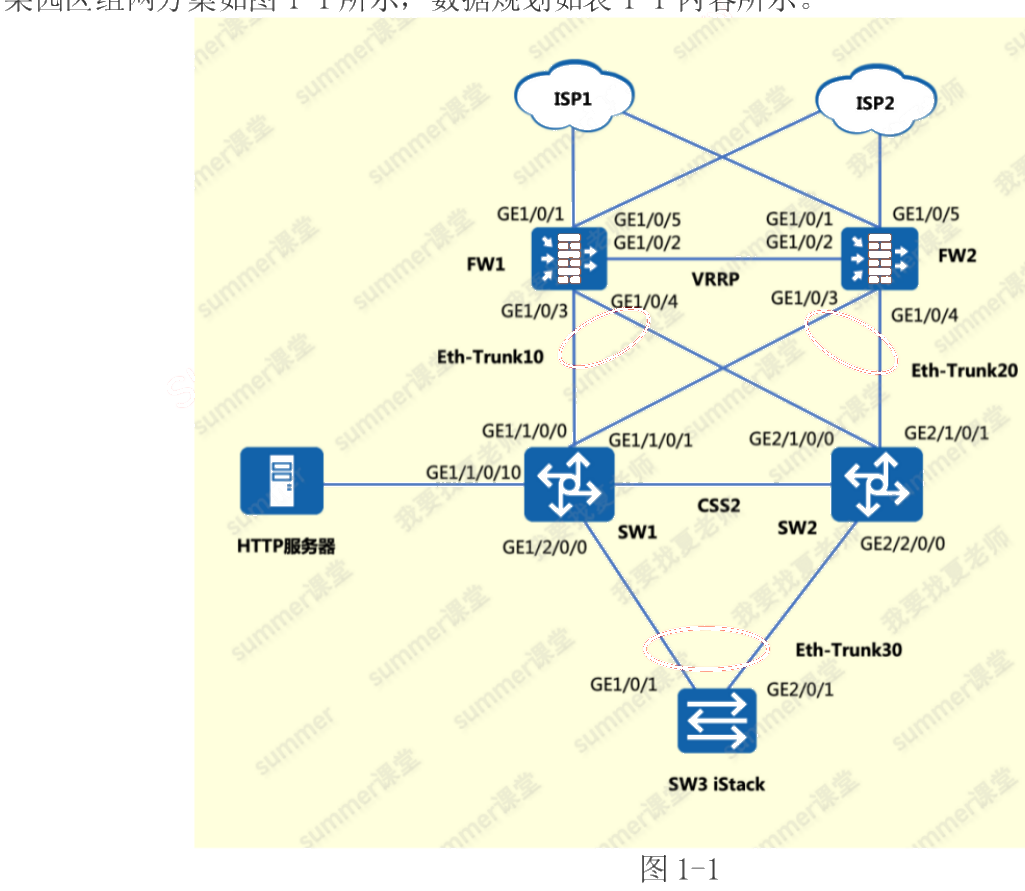
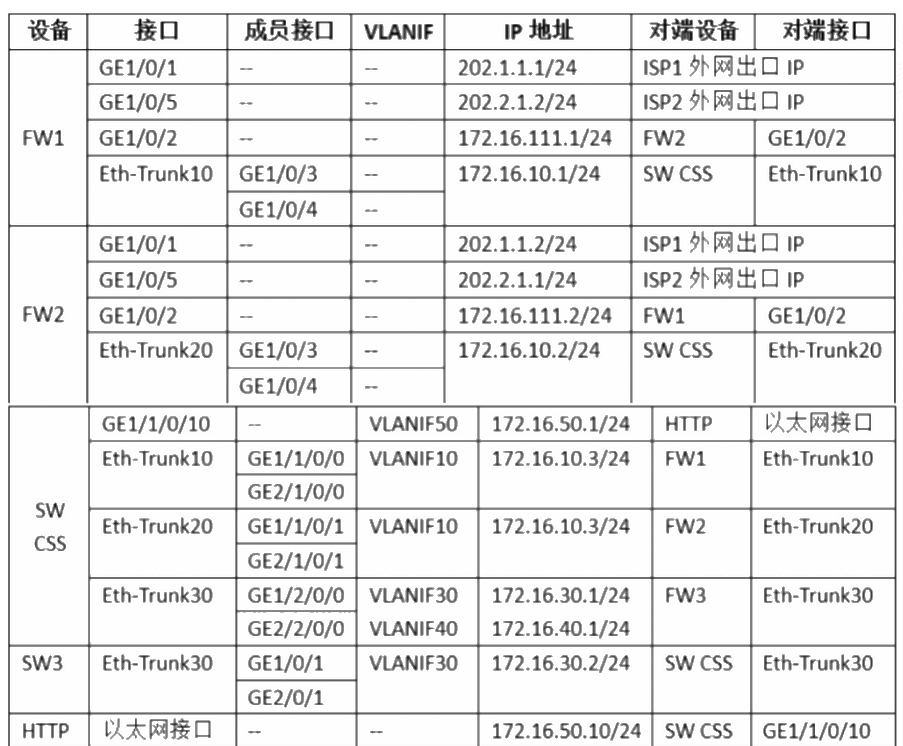
2. 该网络对核心层交换机进行了集群,在此基础上进行链路聚合并配置接口,补充下列命令片段。 [CSS] interface loopback 0 [CSS-LoopBack0] ip address 3.3.3.3 32 [CSS-LoopBack0] quit [CSS] vlan batch 10 30 40 50 [CSS] interface eth-trunk 10 [CSS-Eth-Trunk10] port link-type access [CSS-Eth-Trunk10] port default vlan 10 [CSS-Eth-Trunk10] quit [CSS] interface eth-trunk 20 [CSS-Eth-Trunk20] port link-type (5) [CSS-Eth-Trunk20] port default vlan 20 [CSS-Eth-Trunk20] quit [CSS] interface eth-trunk 30 [CSS-Eth-Trunk30] port link-type (6) [CSS-Eth-Trunk30] port trunk allow-pass vlan 30 40 [CSS-Eth-Trunk30] quit [CSS] interface vlanif 10 [CSS-Vlanif10] ip address 172.16.10.3 24 [CSS-Vlanif10] quit [CSS] interface vlanif 30 [CSS-Vlanif30] ip address 172.16.30.1 24 [CSS-Vlanif30] quit [CSS] interface vlanif 40 [CSS-Vlanif40] ip address (7) [CSS-Vlanif40] quit [CSS] interface gigabitethernet 1/1/0/10 [CSS-GigabitEthernet1/1/0/10] port link-type access [CSS-GigabitEthernet1/1/0/10] port default vlan 50 [CSS-GigabitEthernet1/1/0/10] quit [CSS] interface vlanif 50 [CSS-Vlanif50] ip address (8) [CSS-Vlanif50] quit详情 ↗
3. 配置 FW1 时,下列命令片段的作用是(9)。 [FW1] interface eth-trunk 10 [FW1-Eth-Trunk10] quit [FW1] interface gigabitethernet 1/0/3 [FW1-GigabitEthernet1/0/3] eth-trunk 10 [FW1-GigabitEthernet1/0/3] quit [FW1] interface gigabitethernet 1/0/4 [FW1-GigabitEthernet1/0/4] eth-trunk 10 [FW1-GigabitEthernet1/0/4] quit详情 ↗
4. 在该网络以防火墙作为出口网关的部署方式,相比用路由器作为出口网关,防火墙旁挂的部署方式,最主要的区别在于(10)。 为了使内网用户访问外网,在出口防火墙的上行配置(11),实现私网地址和公网地址之间的转换;在出口防火墙上配置(12),实现外网用户访问 HTTP 服务器。详情 ↗
试题二(25 分)
阅读下列说明,回答问题 1 至问题 4,将解答填入答题纸的对应栏内。 【说明】 图 2-1 为某台服务器的 RAID (Redundant Array of Independent Disk,独立冗余磁盘阵列) 示意图,一般进行 RAID 配置时会根据业务需求设置相应的 RAID 条带深度和大小,本服务器由 4 块磁盘组成,其中 P 表示校验段、D 表示数据段,每个数据块为 4KB,每个条带在一个磁盘上的数据段包括 4 个数据块。
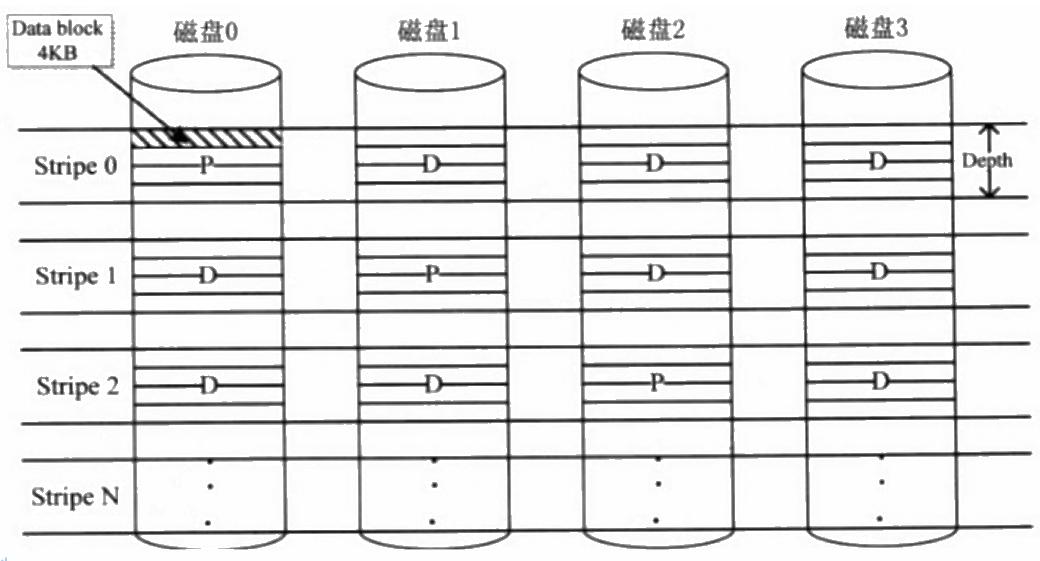
1. 图 2-1 所示的 RAID 方式是(1) ,该RAID 最多允许坏(2) 块磁盘而数据不丢失,通过增加(3) 盘可以减 小磁盘故障对数据安全的影响。详情 ↗
2. 1. 图 2-1 所示,RAID 的条带深度是 (4)KB,大小是(5)KB。 2. 简述该 RAID 方式的条带深度大小对性能的影响。详情 ↗
3. 图 2-1 所示的 RAID 方式最多可以并发(6)个 IO 写操作,通过(7)措施可以提高最大并发数,其原因是(8)。详情 ↗
4. 某天,管理员发现该服务器的磁盘 0 故障报警,管理员立即采取相应措施进行处理。 1. 管理员应采取什么措施? 2. 假设磁盘 0 被分配了 80%的空间,则在 RAID 重构时,未被分配的 20%空间是否参与重构? 请说明原 因。详情 ↗
试题三(25 分)
阅读下列说明,回答问题 1 至问题 4,将解答填入答题纸的对应栏内。 【说明】 图 3-1 为某公司拟建数据中心的简要拓扑图,该数据中心安全规划设计要求符合信息安全等级保护(三级)相关要求。
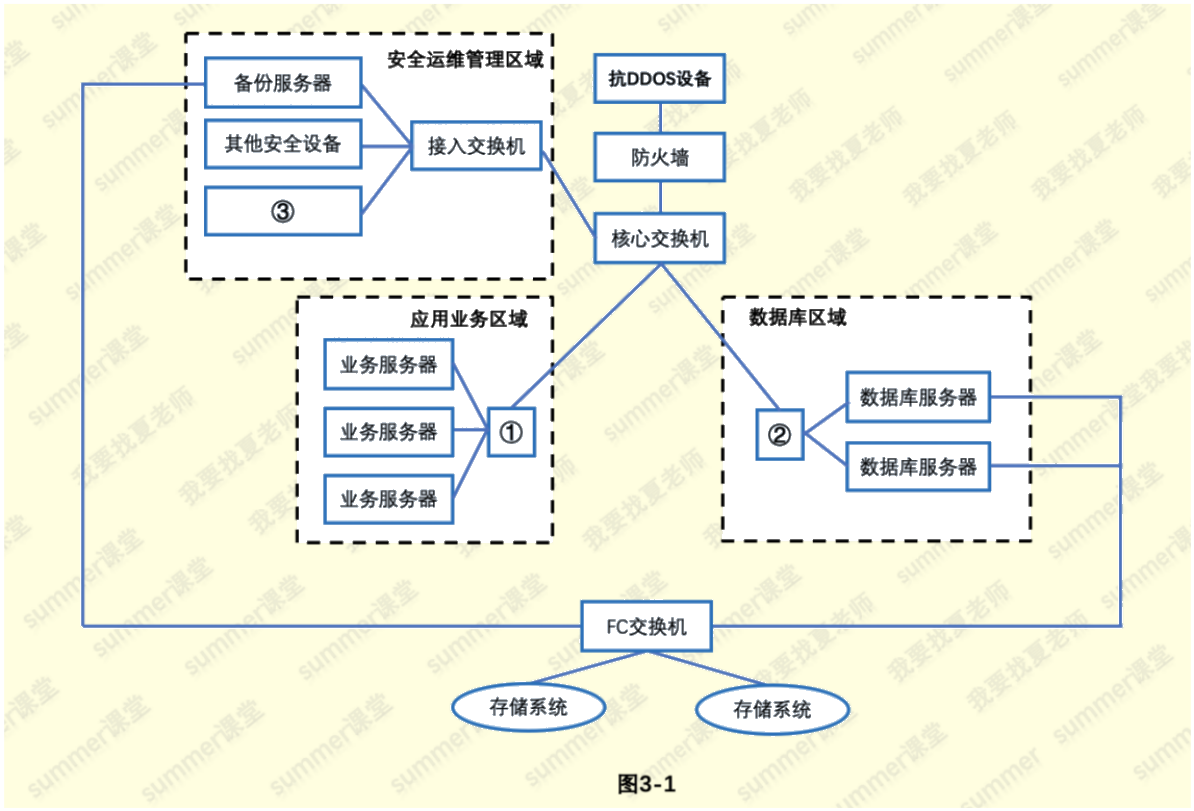
1. 1. 在信息安全规划和设计时,一般通过划分安全域实现业务的正常运行和安全的有效保障,结合该公司实际情况,数据中心应该合理地划分为(1)、(2)、(3)三个安全域。 2. 为了实现不同区域的边界防范和隔离,在图 3-1 的设备①处应部署(4)设备,通过基于 HTTP/HTTPS 的安全策略进行网站等 Web 应用防护,对攻击进行检测和阻断;在设备②处应部署(5)设备,通过有效的访问控制策略,对数据库区域进行安全防护;在设备③处应部署(6)设备,定期对数据中心内服务器等关键设备进行扫描,及时发现安全漏洞和威胁,可供修复和完善。详情 ↗
2. 信息安全管理一般从安全管理制度、安全管理机构、人员安全管理、系统建设管理、系统运维管理等方面进行安全管理规划和建设。其中应急预案制定和演练、安全事件处理属于(7)方面,人员录用、安全教育和培训属于(8)方面,制定信息安全方针与策略和日常操作规程属于(9)方面,设立信息安全工作领导小组,明确安全管理职能部门的职责和分工属于(10)方面。详情 ↗
3. 随着 DDoS (Distributed Denial of Service,分布式拒绝服务) 攻击的技术门槛越来越低,使其成为 网络安全中最常见、最难防御的攻击之一,其主要目的是让攻击目标无法提供正常服务。请列举常用 的 DDoS 攻击防范方法。详情 ↗
4. 随着计算机相关技术的快速发展,简要说明未来十年网络安全的主要应用方向。详情 ↗